
尊敬的宝塔面板用户:
针对 PHP CVE-2026-109618、CVE-2026-109619 两项严重安全漏洞,宝塔已同步相关 PHP 安全修复版本,并提供首页风险一键加固功能。用户可结合 Nginx 防火墙、系统加固、防入侵和 PHP 网站安全告警,完成漏洞处置及后续防护。
宝塔是国内首家针对本次漏洞手动适配旧版 PHP 安全补丁的运维面板服务商,并提供独家修复包与面板内更新方案。 目前已为 Linux 的 PHP 7.0、7.1、7.2、7.3、7.4、8.0、8.1 提供安全修复包,帮助仍依赖旧版 PHP 的用户完成本次漏洞修复。PHP 7 和 PHP 8 的修复版本均已上线面板软件商店;PHP 5.4、5.5、5.6 修复版目前通过命令开放测试。
本次漏洞可能导致未经身份验证的远程代码执行。请受影响用户优先安装 PHP 安全补丁;暂时无法升级的用户,请先执行一键加固,并开启相关防护。具体修复方案及操作步骤如下。
以下安全中心与插件操作以宝塔 Linux 面板为例,Windows 用户请按照下方说明选择 PHP 修复版本。安装 PHP 安全补丁无需先升级面板。
一、安装 PHP 安全补丁
安装 PHP 安全补丁无需先升级宝塔面板。Linux 的 PHP 7 和 PHP 8 修复版本均可通过软件商店升级;PHP 5.4、5.5、5.6 修复版目前开放测试,更新命令及验证说明见下文。请先检查网站实际使用的 PHP 版本,再选择对应的更新方式。
PHP 安全修复版本
本次漏洞已提供的修复版本及测试版本如下,请留意各版本的适用说明。PHP 8.2 至 8.5 为 PHP 官方修复包,PHP 8.0、8.1、PHP 7 及 PHP 5 为宝塔修复包。
未使用宝塔面板的用户,也可从下表下载对应分支的源码包,按原有构建方式编译更新。请保留原有编译参数、扩展及配置,并在测试环境验证后再用于业务。下载链接均为 .tar.gz 源码包;Windows 面板用户请按 Windows 修复说明操作。
| PHP 分支 | 修复版本 | 适用说明 | 源码包下载 |
|---|---|---|---|
| PHP 8.5 | 8.5.12 | PHP 官方安全修复版,Linux 与 Windows 面板均已同步 | 下载源码包 |
| PHP 8.4 | 8.4.27 | PHP 官方安全修复版,Linux 与 Windows 面板均已同步 | 下载源码包 |
| PHP 8.3 | 8.3.36 | PHP 官方安全修复版,Linux 与 Windows 面板均已同步 | 下载源码包 |
| PHP 8.2 | 8.2.35 | PHP 官方安全修复版,Linux 与 Windows 面板均已同步 | 下载源码包 |
| PHP 8.1 | 8.1.35 | 宝塔打包的 Linux 修复版 | 下载源码包 |
| PHP 8.0 | 8.0.31 | 宝塔打包的 Linux 修复版 | 下载源码包 |
| PHP 7.4 | 7.4.34 | 宝塔打包的 Linux 修复版 | 下载源码包 |
| PHP 7.3 | 7.3.34 | 宝塔打包的 Linux 修复版,可通过软件商店更新 | 下载源码包 |
| PHP 7.2 | 7.2.35 | 宝塔打包的 Linux 修复版,可通过软件商店更新 | 下载源码包 |
| PHP 7.1 | 7.1.34 | 宝塔打包的 Linux 修复版,可通过软件商店更新 | 下载源码包 |
| PHP 7.0 | 7.0.34 | 宝塔打包的 Linux 修复版,可通过软件商店更新 | 下载源码包 |
| PHP 5.6 | 5.6.42 | 宝塔 AI 修复版,开放测试;暂通过命令更新 | 下载源码包 |
| PHP 5.5 | 5.5.40 | 宝塔修复版,开放测试;暂通过命令更新 | 下载源码包 |
| PHP 5.4 | 5.4.47 | 宝塔修复版,开放测试;暂通过命令更新 | 下载源码包 |
针对已停止 PHP 官方安全维护的 PHP 7.4、8.0、8.1,宝塔已应用 PHP 官方提供的回补补丁,完成 Linux 修复包打包并提供面板内升级,便于仍依赖旧版 PHP 的用户及时处置本次漏洞。Windows 的 PHP 8.1 及更早版本当前需修改配置、禁用相关功能进行临时缓解,并尽快规划迁移至受支持的 PHP 分支及对应安全修复版本。
PHP 7.0 至 7.3 的修复包由宝塔基于 PHP 7.4 的官方补丁逐行比对、回移适配,现已支持面板内更新。 上述旧版 PHP 均已停止 PHP 官方安全维护,仍建议尽快规划迁移至受支持的版本。完整的修复情况和临时配置说明参见 PHP 安全更新公告。
通过软件商店升级 PHP 7.0 及以上版本
如果已开启系统加固,且页面提示加固规则阻止升级,请按提示临时关闭相关防护,完成后恢复。
以下步骤与截图以 Linux 面板为例:
-
进入「软件商店」,选择
已安装。 -
先单击右上角的
更新软件列表 / 支付状态,获取最新软件信息。 -
找到网站正在使用的 PHP 分支,单击
更新,按提示安装对应修复版本。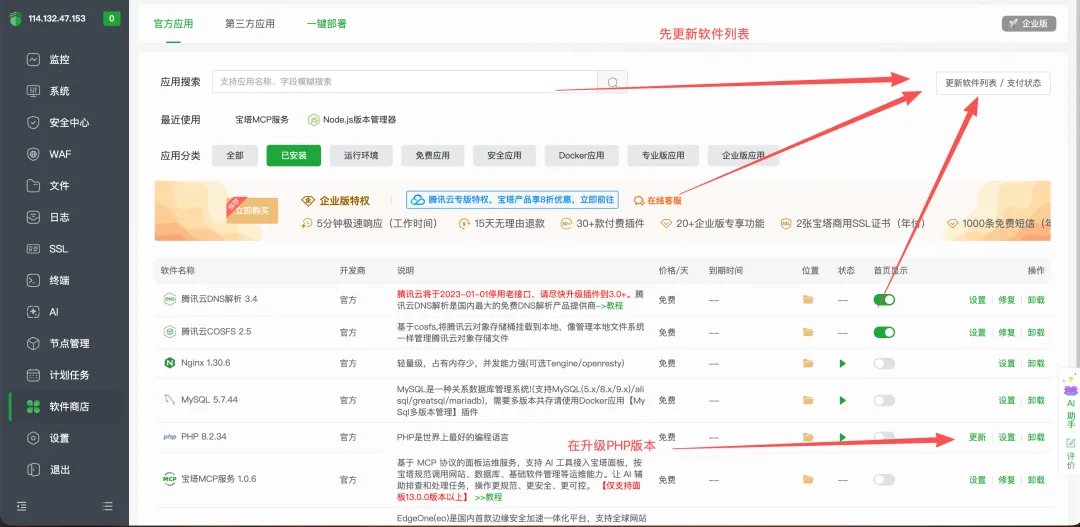
-
更新完成后,确认对应 PHP 服务已重启;如更新过程没有重启服务,请手动重启,使所有工作进程使用修复后的版本。
-
检查网站实际使用的 PHP 版本、PHP 扩展加载情况,并验证页面访问、登录、文件上传、数据库连接及其他核心业务功能。
服务器安装了多个 PHP 分支时,请逐一核对仍在使用的版本。只更新其中一个 PHP 分支,不能覆盖其他分支运行的网站。Windows 用户请通过软件商店升级 PHP 8.2 及以上版本,并在升级后核对服务和网站的实际版本。
PHP 5.4 至 5.6 宝塔修复版:邀请用户测试
宝塔已提供 PHP 5.4.47、5.5.40、5.6.42 修复版本。其中,PHP 5.6.42「宝塔 AI 修复版」通过 AI 辅助与人工代码对比的方式完成本次漏洞修复。
由于宝塔团队目前缺少 PHP 5 系列的实际业务环境,尚未完成真实业务场景下的兼容性与稳定性验证。现邀请仍使用 PHP 5.4、5.5、5.6 的用户协助测试,帮助我们确认不同业务环境下的运行情况。PHP 5 修复版目前尚未开放面板内更新,需按下方命令更新。
点击展开 PHP 5.4、5.5、5.6 更新命令
以下脚本用于更新宝塔 Linux 面板管理的对应 PHP 环境。确认已做好备份后,在测试服务器的终端中,根据已安装的 PHP 分支选择一条命令执行。
PHP 5.4:更新至 5.4.47 宝塔修复版
curl -fL -o php5_cve.sh https://download.bt.cn/install/php5_cve.sh && bash php5_cve.sh update 54PHP 5.5:更新至 5.5.40 宝塔修复版
curl -fL -o php5_cve.sh https://download.bt.cn/install/php5_cve.sh && bash php5_cve.sh update 55PHP 5.6:更新至 5.6.42 宝塔 AI 修复版
curl -fL -o php5_cve.sh https://download.bt.cn/install/php5_cve.sh && bash php5_cve.sh update 56未使用宝塔面板的用户,请使用上方对应源码包,按原有构建方式编译更新。
更新完成后,请核对对应 PHP 版本,并检查 PHP 扩展加载、网站访问、登录、文件上传、数据库连接等核心业务功能。 如出现扩展或网站异常,请及时恢复更新前的服务器快照,或按备份方案恢复 PHP 环境及配置。
无论测试后运行正常,还是发现异常,都欢迎联系宝塔客服反馈验证结果。 反馈时请说明所用系统、PHP 版本、扩展及业务运行情况;如有异常,可提供已隐去敏感信息的错误日志,便于我们排查和改进。
若 PHP 5.6 后续测试反馈稳定、未发现影响业务的问题,宝塔将考虑在约半个月后将该版本纳入面板软件商店更新。PHP 5 系列的具体上线安排以验证结果及后续公告为准。
PHP 5.4、5.5、5.6 均已停止 PHP 官方安全维护,仍建议在业务条件允许时,规划迁移至受支持的 PHP 版本。
二、通过安全中心执行一键加固
对于暂时无法完成 PHP 升级的用户,宝塔 Linux 企业版面板 13.1 及以上版本 支持通过「安全中心 → 首页风险」执行一键加固,操作方式如下:
- 确认已开通企业版授权,且 Linux 面板版本为 13.1 或更新的稳定版本。版本较低时,在首页右上角单击
更新,按提示完成面板更新,刷新后确认版本。详细步骤参见 如何更新宝塔面板。 - 进入「安全中心 → 安全概览」,找到「首页风险」并单击
查看,打开「安全风险」窗口。 - 单击
重新扫描,找到涉及 CVE-2026-109618、CVE-2026-109619 的 PHP 风险项,查看受影响的 PHP 版本和处理建议。 - 单击该风险项右侧的
修复;也可只勾选该 PHP 风险项,使用一键修复,避免同时修改尚未核对的其他风险项。 - 如果界面提示先关闭系统加固,请按提示临时关闭相关防护;修复完成后恢复原有防护状态。
- 在「结果确认」中核对处理的 PHP 版本、配置内容及修复结果。
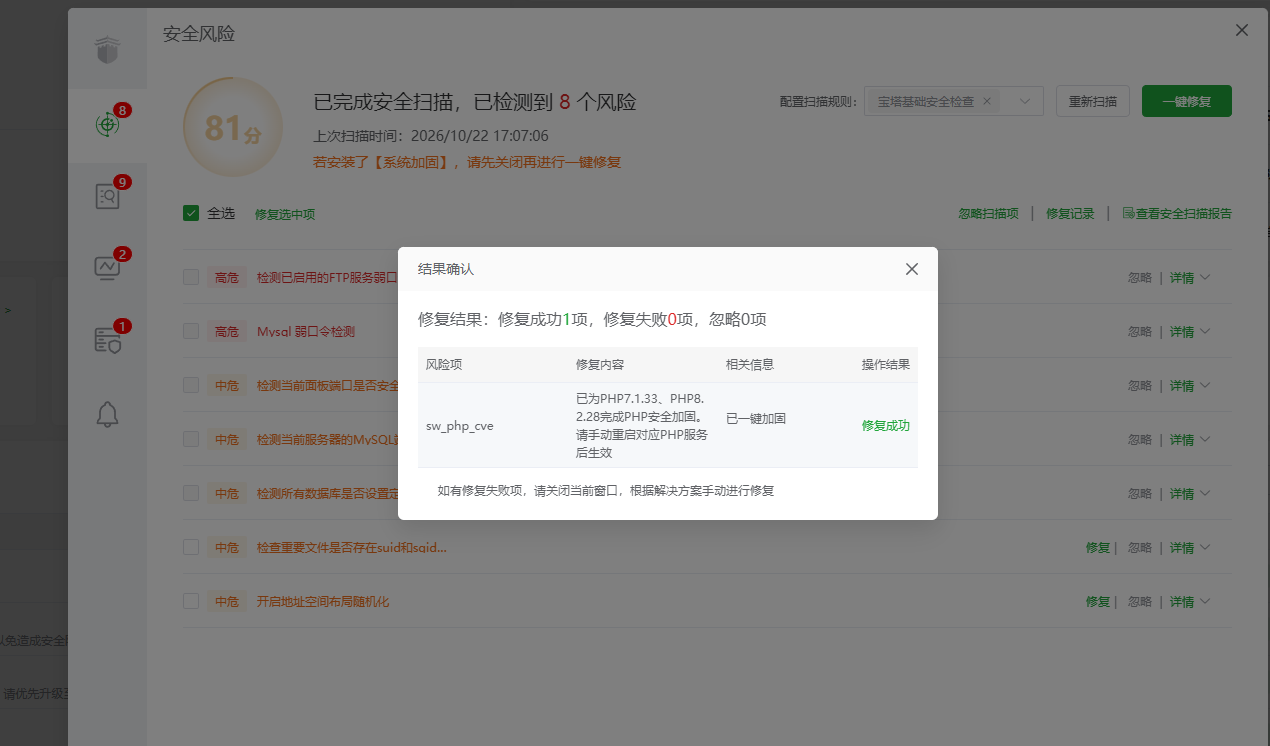
修复结果显示“修复成功”后,请务必重启结果中列出的每个 PHP 服务,确保配置生效。 随后重新扫描,并检查网站的上传、登录等功能是否正常。修复失败时,请根据结果提示检查对应 php.ini,按风险详情中的方案手动处理。
一键加固只能降低部分攻击路径的风险,不能完整修复本次两项漏洞。扫描状态和修复结果也不能代替对 PHP 实际补丁版本的核对。
PS:安全中心一键加固为企业版专享功能,需使用 13.1 及以上版本的宝塔 Linux 企业版面板。如需购买,请联系客服。
三、开启 Nginx 防火墙,拦截 Web 攻击
宝塔 Nginx 防火墙(WAF)9.9.0 版本已新增 CVE-2026-109618 和 CVE-2026-109619 漏洞攻击拦截功能。 对于命中防护规则的相关攻击请求,WAF 可在请求进入 PHP 处理前进行拦截,降低漏洞利用风险。
使用 Nginx 的服务器,建议将 Nginx 防火墙更新至 9.9.0 或更新版本,启用 WAF 并检查站点防护状态,配合 PHP 安全补丁、系统加固及防入侵等功能共同防护。
- 进入面板左侧「WAF」,或通过「软件商店」打开
Nginx防火墙。 - 在「概览」中确认防火墙已开启,并在「网站防护」中核对需要保护的网站及其规则状态。
- 根据业务检查「全局设置」和网站防护规则,确认正常的登录、上传和接口请求可以访问。
- 进入「防护事件 → 拦截记录」,核对被拦截的站点、来源 IP、时间和原因;单击
详情查看命中的过滤器、过滤规则及请求信息。

下图为本次漏洞相关请求的 WAF 拦截详情:该 POST 请求命中 php2shell攻击 过滤器,过滤规则中标明 CVE-2026-109618 / CVE-2026-109619 相关攻击已被拦截。用户可在「攻击详情」中核对过滤规则、请求地址和 HTTP 信息,确认具体拦截原因。
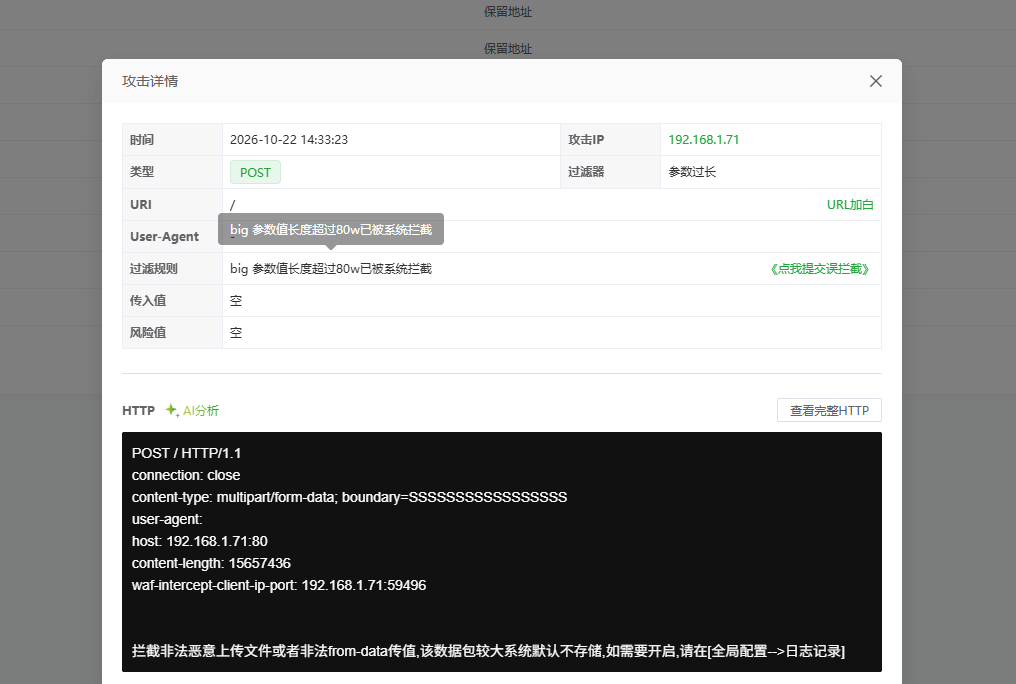
WAF 用于拦截匹配规则的攻击请求,仍需配合 PHP 安全补丁。
PS:Nginx 防火墙为专业版、企业版功能。如需购买,请联系客服。
四、开启系统加固,保护关键配置与文件
建议启用宝塔系统加固,保护服务器关键目录、账号、服务和计划任务,降低攻击者修改系统配置、植入持久化任务或破坏服务的风险。
- 进入「软件商店」,搜索
系统加固,安装或打开「宝塔系统加固」。 - 在「防护配置」中开启顶部的
宝塔系统加固总开关。 - 根据业务情况配置并开启需要的加固项,优先检查关键目录、计划任务、用户和服务的保护范围。
- 查看「日志审计」「操作日志」,确认是否有被拦截的操作,并核对正常业务是否受到影响。
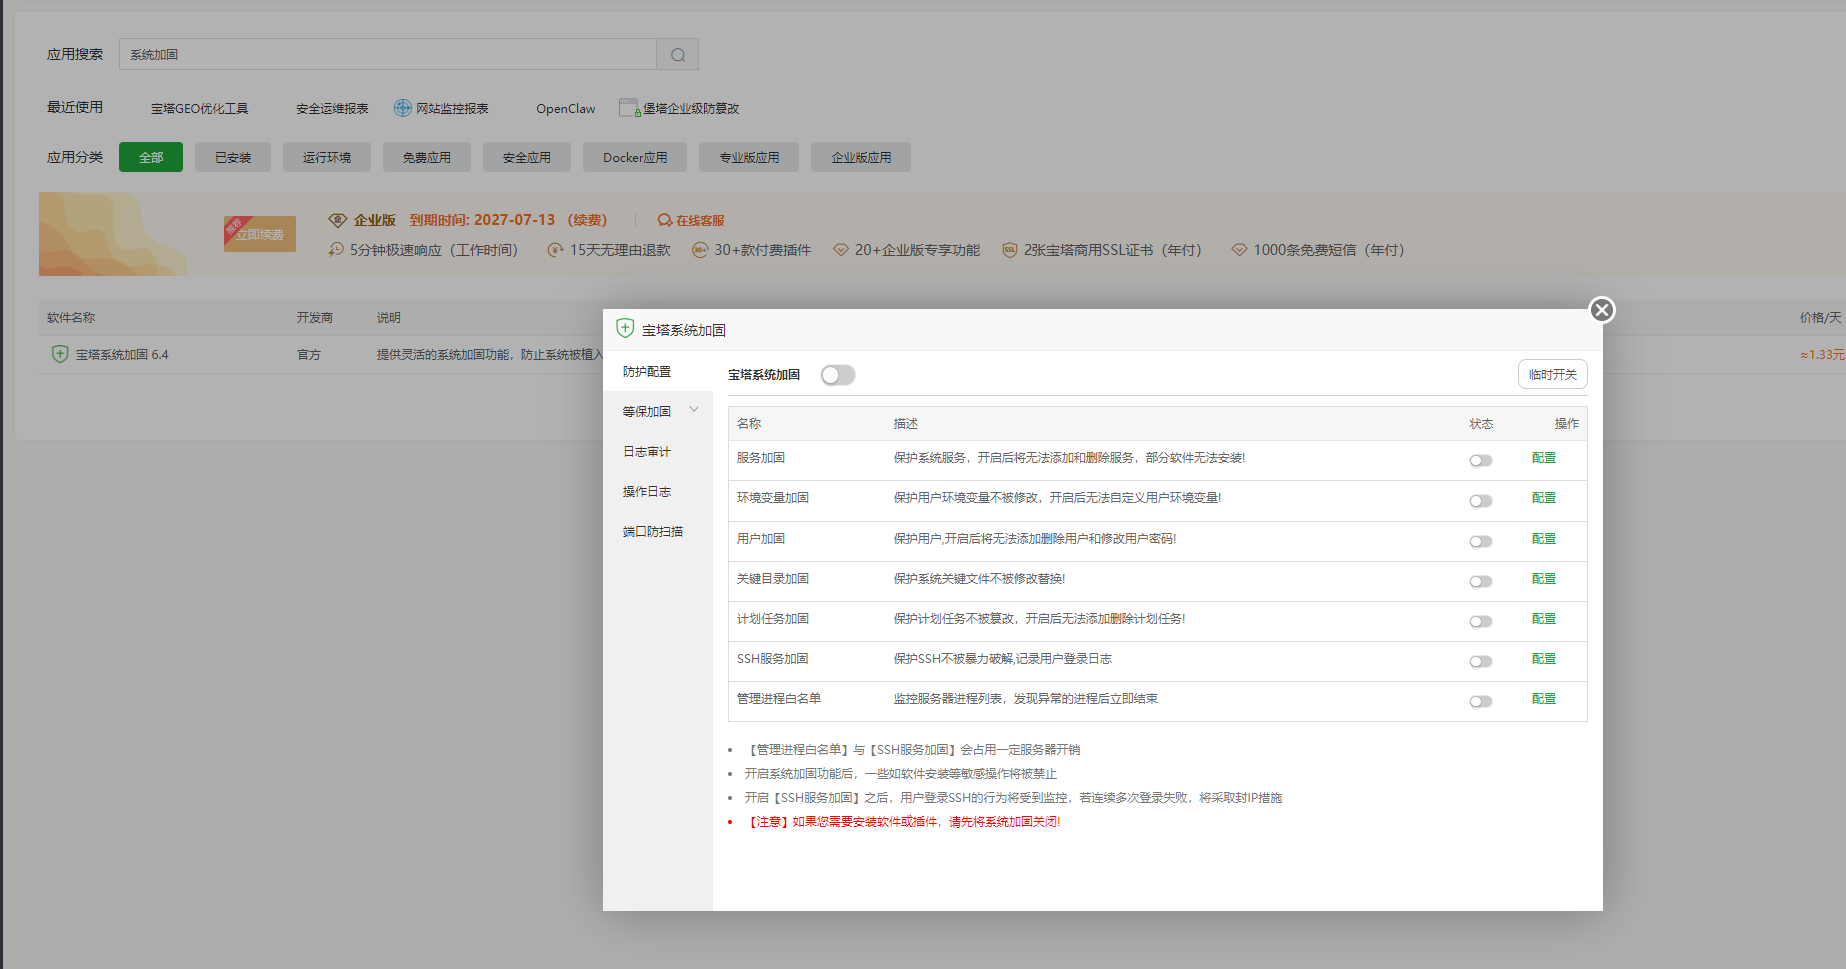
建议重点检查:
- 关键目录加固:保护系统关键文件,减少被修改或替换的风险。
- 计划任务加固:限制计划任务被添加、删除或篡改,降低恶意任务驻留的风险。
- 用户、环境变量与服务加固:限制账号、运行环境和服务配置被异常修改。
- 管理进程白名单:结合实际业务进程配置,避免正常服务被误结束。
配置完成后,确认总开关及所需加固项均已开启。加固规则可能影响软件安装、PHP 更新、账号变更和计划任务调整;维护时按需使用 临时开关,完成后及时恢复防护。
各加固项的作用参见 宝塔系统加固插件。
PS:系统加固为专业版、企业版功能。如需购买,请联系客服。
五、开启防入侵,拦截恶意提权操作
PHP 漏洞被利用后,攻击者可能获得网站运行账号的权限,并进一步尝试提权。建议启用堡塔防入侵,拦截恶意提权操作,降低攻击者获取 root 权限的风险。
- 进入「软件商店」,搜索并打开
堡塔防入侵。 - 在「概览」中开启顶部的
防入侵开关。 - 核对 PHP 网站实际运行的账号,重点检查
www用户对应的「防入侵」状态是否为已开启。 - 开启所需的命令日志记录,通过
命令日志、操作日志等入口查看异常命令与拦截记录。
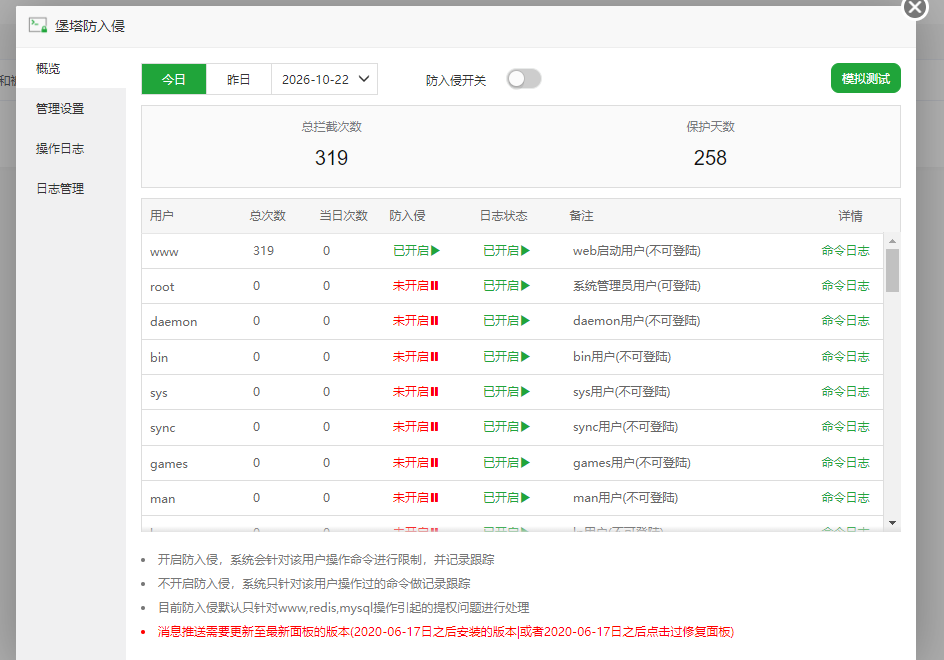
总开关与用户防护状态都需要检查。 仅开启命令日志用于记录操作,不能代替开启防入侵。使用自定义网站运行账号时,应核对插件对该账号的支持和实际防护状态。
防入侵用于限制和拦截攻击中的提权行为,仍需配合 PHP 补丁与系统安全更新。发现异常提权记录时,应继续检查相关网站、文件和进程,处理攻击入口。
功能说明参见 堡塔防入侵插件。
PS:堡塔防入侵为企业版功能。如需购买,请联系客服。
六、开启 PHP 网站安全告警
建议启用 PHP 网站安全告警,及时发现可疑的 PHP 执行行为,并对匹配规则的行为进行告警或拦截,协助管理员处理一句话木马、文件包含等风险。
- 进入「安全中心 → PHP网站安全」,打开「PHP网站安全告警」。
- 在首页开启
监控开关。 - 进入「网站管理」,核对需要保护的网站;在「PHP模块」中检查对应 PHP 版本的模块状态,按界面提示完成配置。
- 进入「告警设置」,配置界面支持的通知方式和接收信息,确保管理员能及时收到告警。
- 返回首页,查看风险列表中的网站、来源 IP、触发时间和检测类型,逐项核查异常。
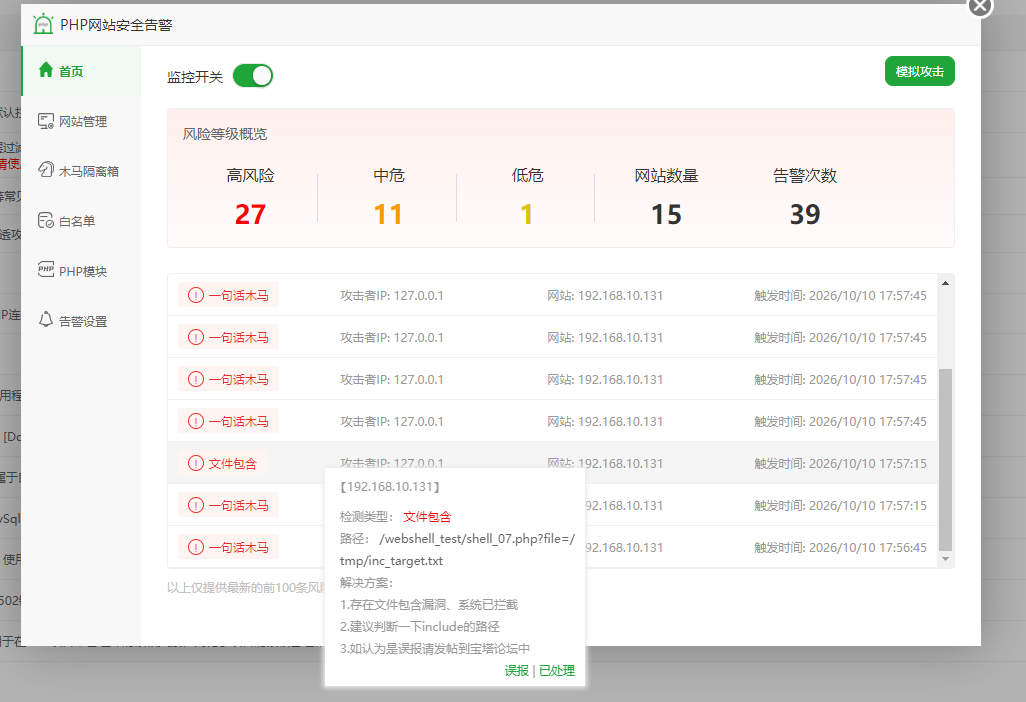
处理告警时,先核对涉及的站点、文件路径与请求是否属于正常业务,再决定隔离文件、调整规则或添加白名单。白名单应限制在确认需要放行的范围内。
没有产生告警,不代表 PHP 漏洞已经修复。 补丁版本、模块状态和告警记录需要分别核对。
PS:PHP 网站安全告警为企业版功能。如需购买,请联系客服。
七、安全服务与客服协助
如需开通专业版、企业版或相关功能授权,可扫描下方二维码联系客服。
八、升级及防护配置后的检查
请在完成上述操作后,逐项核对以下内容:
- 所有已有修复包且仍在使用的 PHP 分支均已升级至对应安全修复版本。
- 如使用首页风险一键加固,已开通企业版授权,Linux 面板版本为 13.1 或更新的稳定版本,且已重启对应 PHP 服务,网站核心功能正常。
- Nginx 环境中的防火墙总开关及需要保护的站点规则已开启,正常业务请求可以访问。
- 系统加固总开关及所需规则、防入侵总开关及网站运行账号的防护均已开启。
- PHP 网站安全告警的监控和对应模块正常,告警接收信息已配置。
- 查看 Web 访问日志、PHP 错误日志、异常进程及提权记录,确认没有需要继续处理的异常。
对于暂时没有可用补丁的旧版本,应保留临时缓解与防护措施,并尽快完成版本迁移。
宝塔将持续跟进 PHP 安全更新及相关攻击风险,及时同步修复版本与防护建议。请各位用户尽快完成版本检查、补丁升级及防护配置,保障网站与业务正常运行。
相关资料
宝塔面板
2026 年 10 月 22 日