
近日,Linux 内核被披露一处高危释放后使用(Use-After-Free,UAF)漏洞 CVE-2026-98432,CVSS 3.1 评分为 9.8。该漏洞影响 Linux 内核 IPv4 TCP 连接处理过程,特定条件下可能导致服务器崩溃,甚至被远程攻击者利用获取 Root 权限。
针对该漏洞,宝塔面板已新增安全检测规则,并提供临时加固措施。
一、漏洞影响及利用条件
该漏洞主要影响 Linux 内核 4.4 及以上的部分版本,已安装并运行包含修复补丁的内核不受影响。具体影响范围和补丁状态,请以所用 Linux 发行版的官方安全公告为准。
漏洞利用需要满足特定条件:攻击者需要精确触发内核并发竞争,并构造复杂的内存利用链。目前已披露的远程代码执行研究针对启用了 MPTCP(多路径 TCP)监听的环境,并非简单发送恶意请求即可完成攻击。相关研究已实现远程执行 Root 命令,详情参见 Anthropic 的研究说明。
用户无需过度恐慌,但不能仅凭利用条件复杂就忽略风险,仍建议及时采取安全措施。
二、宝塔面板临时加固措施
宝塔面板安装时会默认安装并启用基础网站统计组件,相关服务在特定环境下可能使用 MPTCP 监听。
针对这一情况,宝塔面板已提供以下加固措施:
- 默认关闭 MPTCP:通过
修复面板关闭系统 MPTCP 功能,降低已知攻击方式的利用风险。 - 配置持久化:自动将
net.mptcp.enabled = 0写入/etc/sysctl.d/99-bt.conf,确保配置重启后生效。 - 新增安全检测:宝塔面板 13.2.0 安全中心已新增 CVE-2026-98432 风险检测规则。
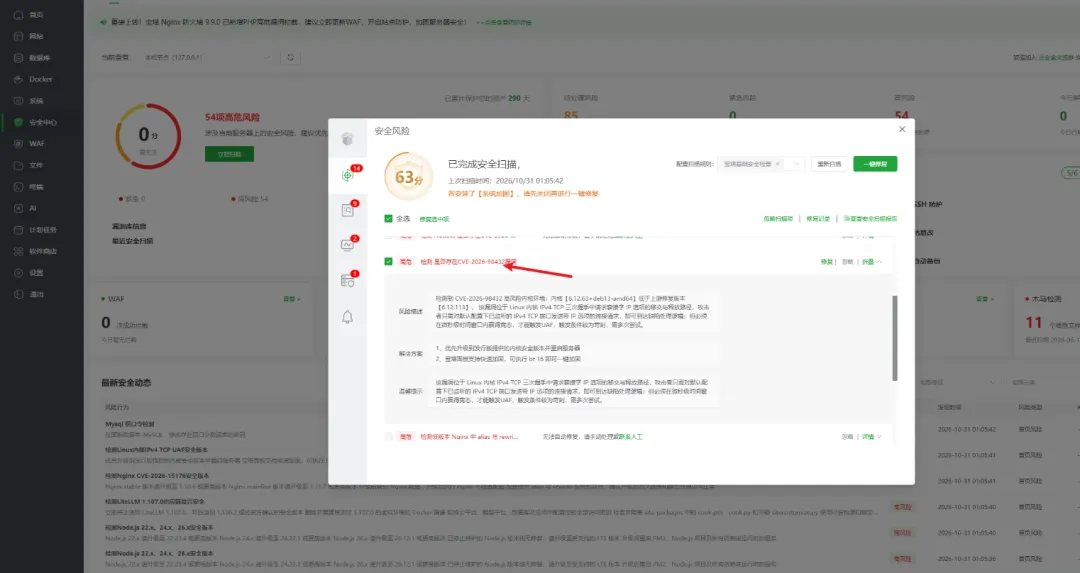
通过修复面板完成临时加固
对于不依赖 MPTCP 的用户,可通过宝塔面板的 修复面板 功能完成临时加固,无需重新安装面板:
-
登录宝塔面板,在首页右上角单击
修复。 -
在弹出的对话框中单击
继续修复,等待修复完成。界面操作可参见 如何修复宝塔面板。 -
修复完成后,在服务器终端执行以下命令,检查 MPTCP 状态:
sysctl net.mptcp.enabled如返回以下结果,表示系统已关闭 MPTCP:
net.mptcp.enabled = 0 -
执行以下命令,核对持久化配置:
cat /etc/sysctl.d/99-bt.conf确认文件中包含以下配置:
net.mptcp.enabled = 0
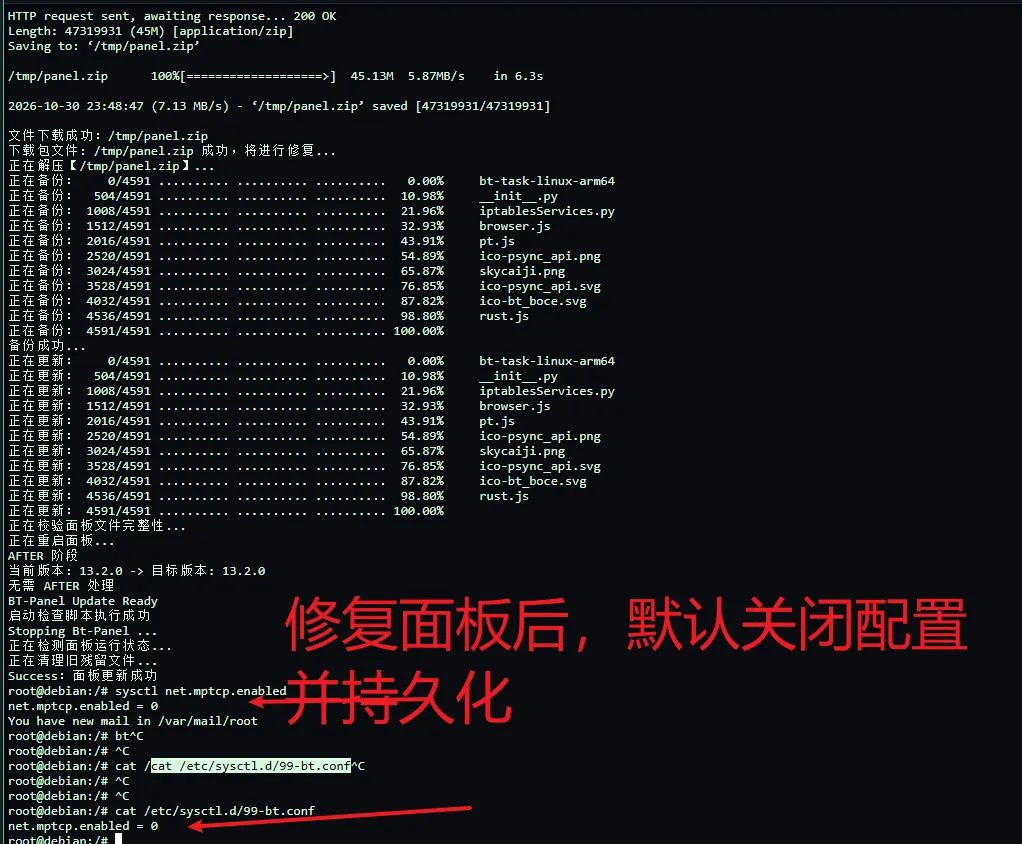
如果 net.mptcp.enabled 仍为 1,或配置文件中没有对应内容,说明尚未确认临时加固生效。请检查面板修复结果,并联系宝塔客服排查。若命令提示该参数不存在,也不能据此判断内核漏洞已修复,仍需核对发行版的补丁状态。
三、彻底修复建议
关闭 MPTCP 仅属于临时风险缓解措施,并不能从根本上修复 Linux 内核漏洞。
该漏洞的根本原因位于 Linux 内核 TCP 协议实现中,即使关闭 MPTCP,也不代表系统已完全消除相关风险。Ubuntu 官方说明也明确指出,该漏洞并非 MPTCP 专有问题。
建议用户按以下方式完成修复:
- 关注所用 Linux 发行版的官方安全公告,确认 CVE-2026-98432 对应的修复状态和内核软件包。
- 及时安装包含该漏洞修复补丁的内核更新,并按照发行版要求重启服务器,使修复后的内核生效。
- 重启后执行
uname -r查看实际运行的内核版本,对照发行版安全公告确认补丁已生效,并检查业务运行情况。
对于业务依赖 MPTCP 的用户,应优先采用发行版提供的内核安全更新方案,在确保业务兼容性的前提下完成漏洞修复。
宝塔面板提供的加固措施旨在降低漏洞暴露风险,不能替代操作系统层面的安全更新。我们将持续关注该漏洞的修复进展,并及时完善相关安全检测与防护措施。