
宝塔面板安全加固配置
本文将为您介绍如何对宝塔面板和服务器进行安全加固配置,提升系统整体安全性。
安全配置入口
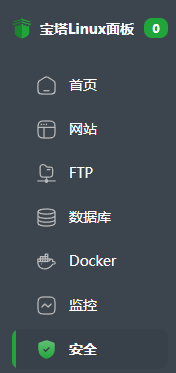
点击左侧菜单栏的 安全 进入安全管理模块
安全状态概览
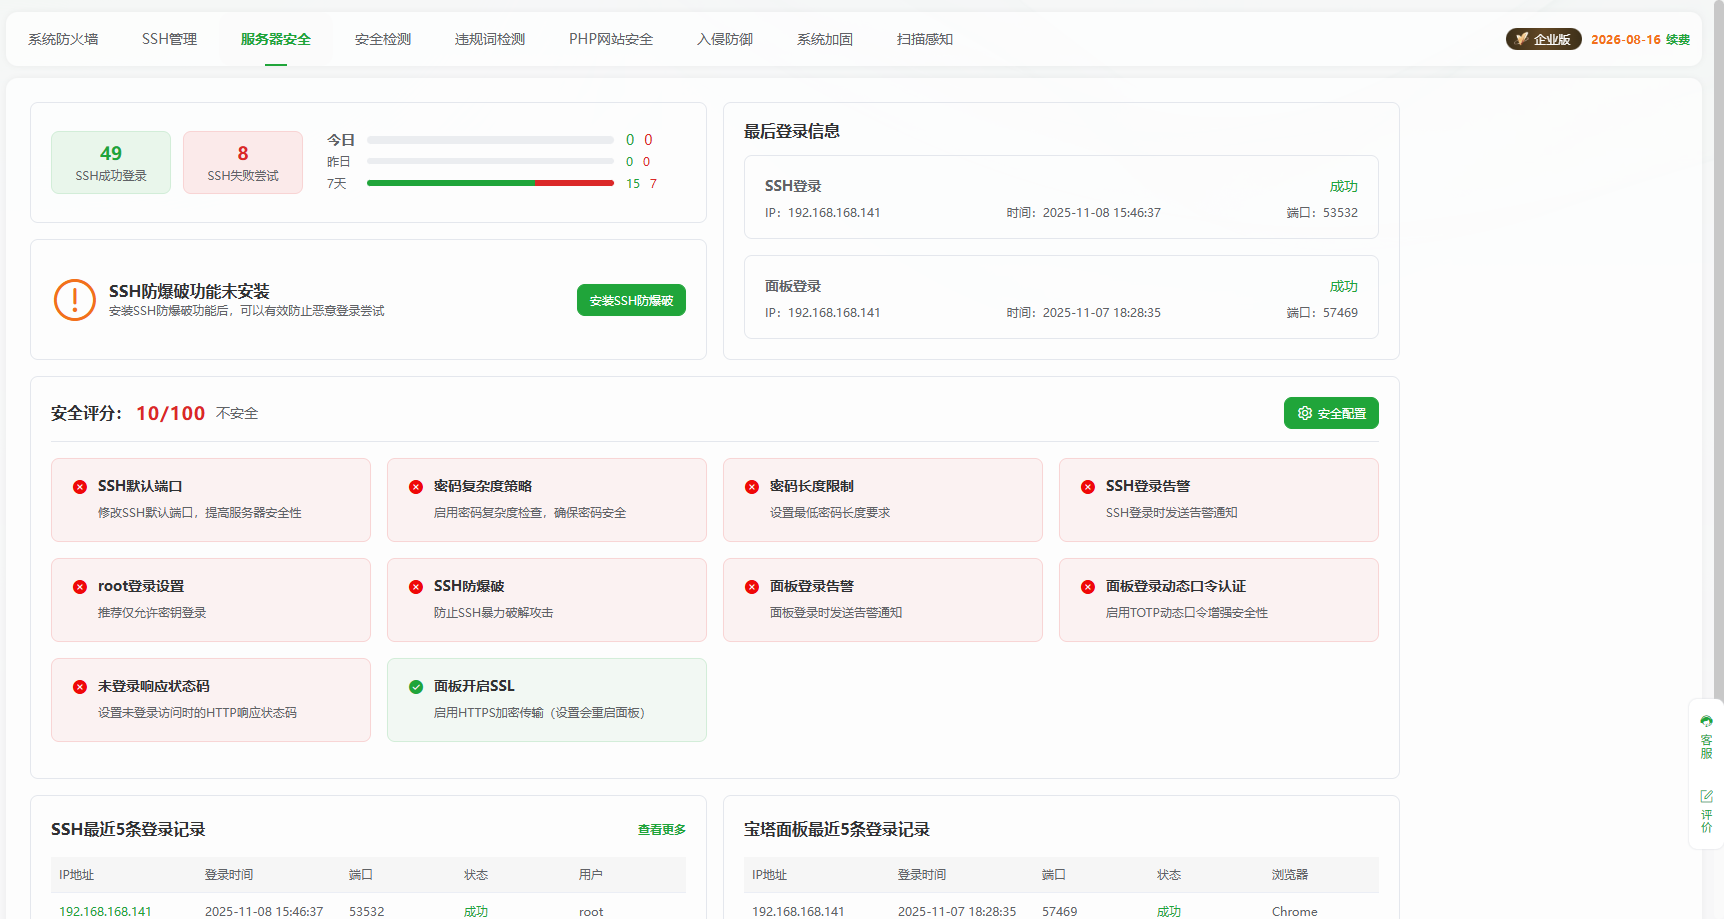
在安全页面可以查看服务器的整体安全信息和状态
安全配置
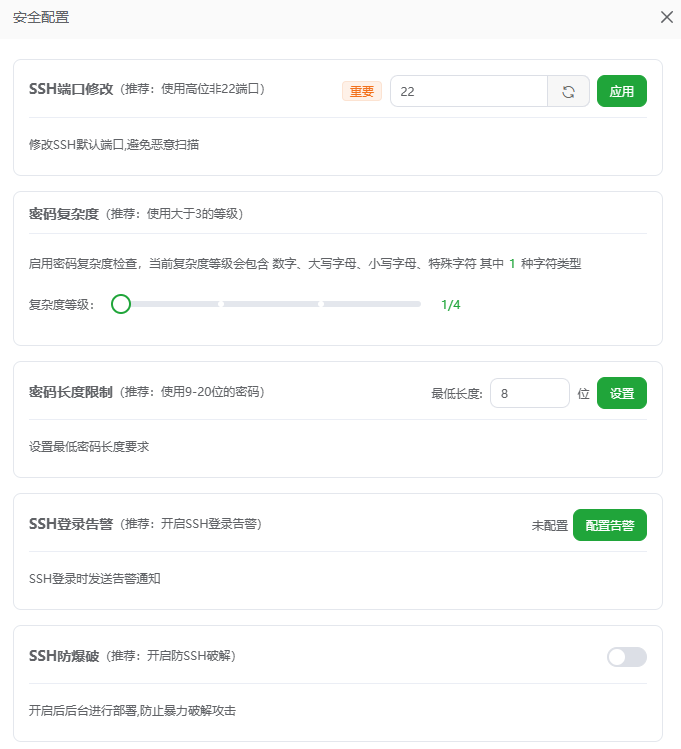
点击 安全配置 进入详细配置页面
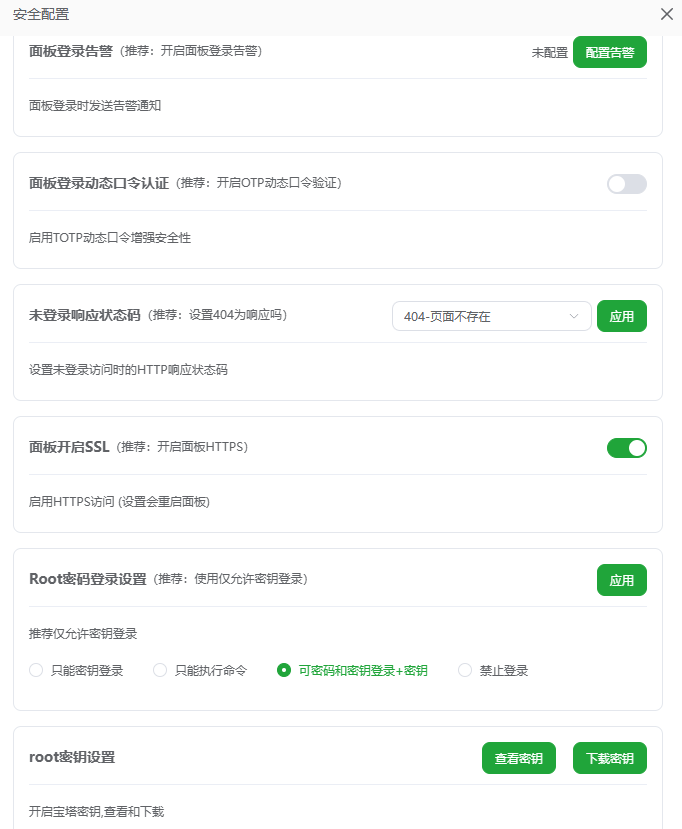
安全配置功能详解
SSH 端口修改
功能说明: 修改 SSH 服务的默认端口(默认 22 端口),避免攻击者通过默认端口进行恶意扫描和登录尝试。
使用场景: 当服务器暴露在公网时,可以通过修改为高位非 22 端口,降低被“端口扫描-暴力登录”类攻击的概率,适用于云服务器、线下物理服务器等所有运行 SSH 服务的设备。
配置建议:
- 选择 10000-65535 范围内的端口
- 避免使用常见的服务端口(如 80、443、3306 等)
- 修改后记录新端口号,避免忘记无法登录
密码复杂度设置
功能说明: 强制要求密码包含数字、大写字母、小写字母、特殊字符中的多种类型,通过提升密码复杂度,增加暴力破解或猜测的难度。
使用场景: 适用于对安全性要求较高的系统(如业务系统、数据库、服务器管理账户等),防止因“弱密码”(如简单数字、纯字母密码)被轻易破解,导致账户被盗用。
配置建议:
- 要求包含至少 3 种字符类型
- 禁用常见弱密码(如 123456、password 等)
- 定期提醒用户更改密码
密码长度限制
功能说明: 设置密码的最低长度要求,避免用户设置过短的密码(如 3-5 位),从长度维度提升密码安全性。
使用场景: 各类需要账户密码登录的系统均可使用,例如企业办公系统、服务器管理后台、数据库系统等,通过强制长密码减少被暴力破解的风险。
配置建议:
- 最低密码长度设置为 8-12 位
- 重要系统建议设置更长的密码要求
- 结合密码复杂度要求使用
SSH 登录告警
功能说明: 当有 SSH 登录行为时,自动发送告警通知(如邮件、短信、平台消息等)。
使用场景: 管理员需要实时掌握服务器 SSH 登录动态时,例如重要生产服务器、核心数据库服务器,一旦出现异常登录(如非工作时间登录、异地登录),可及时收到告警并介入排查,防止未授权访问。
配置建议:
- 配置多种通知方式(邮件+短信)
- 设置白名单 IP,减少误报
- 记录登录日志便于追溯
SSH 防暴破
功能说明: 开启后会限制 SSH 登录的尝试次数,阻挡攻击者通过“暴力枚举密码”的方式攻破账户。
使用场景: 公网环境下的服务器(如暴露在互联网的云服务器)易成为暴力破解的目标,开启该功能可有效拦截此类攻击,保护服务器登录入口的安全。
配置建议:
- 设置合理的尝试次数限制(如 5 次)
- 配置锁定时间(如 30 分钟)
- 建立白名单避免误封管理员 IP
面板登录告警
功能说明: 面板登录时发送告警通知,实时监控面板登录行为。
使用场景: 适用于管理核心业务的面板(如服务器管理面板、业务系统管理面板)。当出现异常登录(如非授权登录、非工作时段登录)时,管理员可及时收到告警并介入排查,避免因未授权访问导致数据泄露或系统被篡改。
面板登录动态口令认证
功能说明: 双因素认证机制,在账号密码基础上增加动态码校验。
使用场景: 适用于对安全性要求极高的面板(如涉及金融数据、核心技术机密的管理面板)。
配置建议:
- 使用标准的 TOTP 算法
- 配置备用验证码
- 定期备份恢复密钥
未登录响应状态码
功能说明: 设置未登录访问时的 HTTP 响应状态码。
使用场景: 适用于公网可访问的面板。可以隐藏真实的未授权状态,增加攻击者信息收集的难度。
面板开启 SSL
功能说明: 启用 HTTPS 访问,对面板通信数据进行加密。
使用场景: 所有公网暴露的面板均应配置。可防止面板登录凭证、操作指令等数据在传输过程中被窃听、篡改,是保障面板通信安全的基础配置。
配置建议:
- 使用有效的 SSL 证书
- 强制 HTTPS 访问
- 定期更新证书
Root 密码登录设置
功能说明: 配置 Root 账户的登录权限,支持“仅密钥登录”、“密码+密钥登录”等多种模式,限制 Root 账户的访问方式。
使用场景: 适用于服务器核心账户的权限管理。Root 账户权限极高,通过限制其登录方式(推荐“仅密钥登录”),可降低 Root 密码泄露后被全局控制的风险,保障服务器核心资源的安全。
Root 密钥设置
功能说明: 提供 Root 密钥的查看和下载功能,基于密钥进行身份认证。
使用场景: 适用于高安全等级的服务器认证场景。密钥认证比密码认证更安全,可彻底避免暴力破解风险,管理员通过该功能管理 Root 账户密钥,实现安全的身份校验。
安全加固建议
基础安全配置
- 修改默认端口:SSH、面板等服务端口
- 启用防火墙:只开放必要的端口
- 定期更新:保持系统和软件最新版本
- 强化密码策略:复杂度+长度要求
高级安全配置
- 双因素认证:为关键账户启用 2FA
- 证书加密:使用 SSL/TLS 加密通信
- 访问控制:IP 白名单和访问限制
- 日志监控:启用详细的安全日志记录
监控和告警
- 实时告警:登录、操作等关键事件告警
- 定期检查:安全配置和系统状态检查
- 备份策略:重要配置和数据的备份
注意事项
- 配置备份:修改安全配置前务必备份原配置
- 测试验证:配置修改后及时测试功能是否正常
- 文档记录:记录所有安全配置变更
- 权限管理:严格控制安全配置的修改权限
通过以上安全加固配置,可以显著提升宝塔面板和服务器的安全防护能力,降低安全风险。