
2026 年 11 月 18 日,Nginx 官方发布安全更新,修复了 10 项漏洞。其中 CVE-2026-123007 和 CVE-2026-123633 涉及 HTTP/2,可能导致 Nginx 工作进程崩溃,造成网站请求中断。在特定条件下,远程攻击者还可能以 Nginx 工作进程的权限执行代码。
CVE-2026-123007 影响的版本跨度超过 11 年,最早可追溯到 2015 年 9 月发布的 Nginx 1.9.5。启用了 HTTP/2 的 Nginx 开源版 1.9.5 至 1.30.6、1.31.0 至 1.31.8 均在该漏洞的影响范围内。各项漏洞的影响取决于已启用的模块和配置。
宝塔面板已提供 Nginx 1.30.7(稳定版)和 1.31.9(主线版)。 如果你的网站对公网开放并启用了 HTTP/2,请优先检查版本,尽快升级。
宝塔面板升级方法
升级前请备份 Nginx 和站点配置,并尽量在业务低峰期操作。升级过程中服务可能短暂中断。
-
刷新软件列表。 登录宝塔面板,进入「应用商店」的「官方应用」页,单击右上角的
更新软件列表 / 支付状态。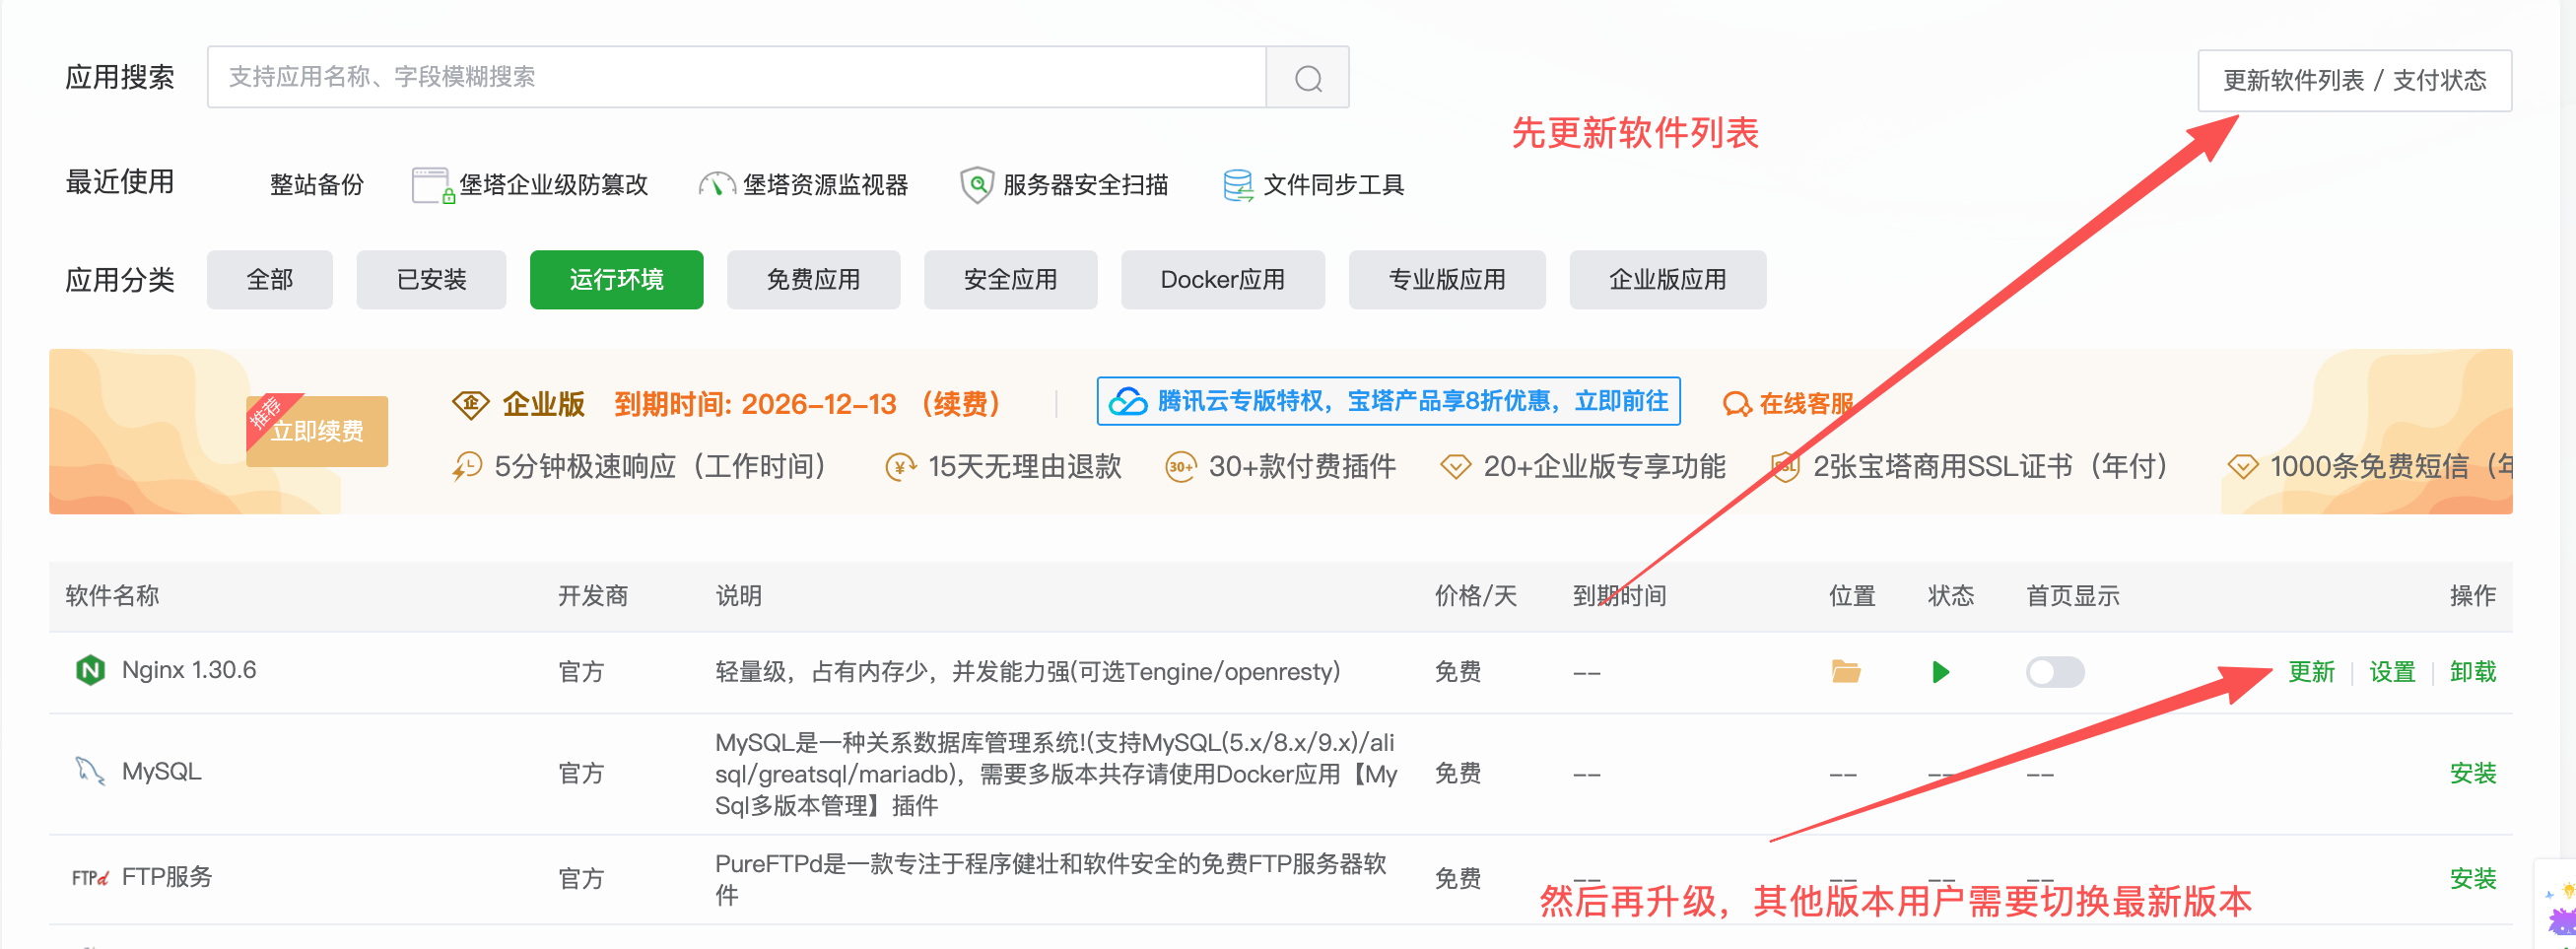
-
更新 Nginx。 找到已安装的 Nginx,单击右侧的
更新,或在 Nginx 管理窗口单击立即更新。使用 1.30.x 稳定分支的用户可更新至 1.30.7,使用 1.31.x 主线分支的用户可更新至 1.31.9。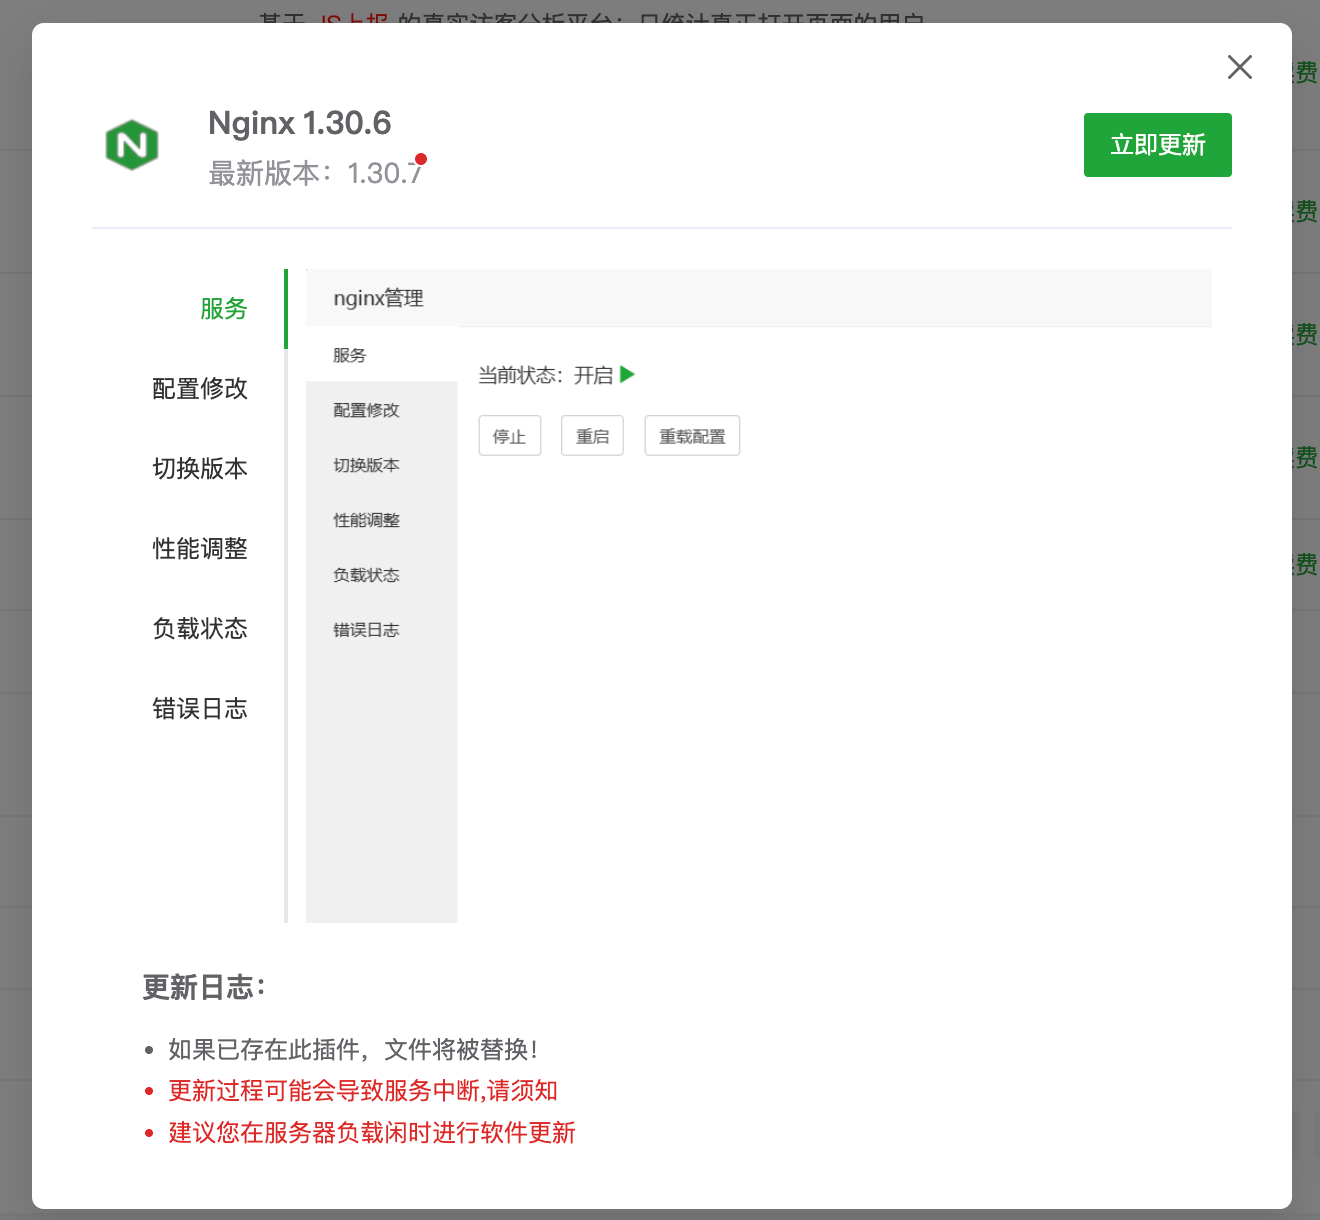
如果当前版本没有显示对应更新,请先按下方提醒备份,再打开
设置,进入「切换版本」,选择适用的修复版本。 -
检查升级结果。 确认面板显示的 Nginx 版本和服务状态,再访问主要站点,检查 HTTP 或 HTTPS 访问是否正常。
本次修复的漏洞
主线版 1.31.9 修复了本批次的 10 项漏洞。稳定版 1.30.7 修复了其中适用于 1.30.x 的 9 项。CVE-2026-120993 仅影响 1.31.4 至 1.31.8。
| CVE 编号 | 漏洞说明 |
|---|---|
| CVE-2026-123007 | HTTP/2 流量控制内存损坏 |
| CVE-2026-123633 | HTTP/2 释放后使用(UAF) |
| CVE-2026-121810 | HTTP/3 释放后使用(UAF) |
| CVE-2026-123634 | DNS 解析器释放后使用(UAF) |
| CVE-2026-113425 | 邮件代理模块释放后使用(UAF) |
| CVE-2026-118899 | TLS 1.3 读取请求体时可能陷入无限循环 |
| CVE-2026-125283 | alias 与 try_files 相关的缓冲区溢出 |
| CVE-2026-120967 | Stream 模块的 SNI 客户端证书校验绕过 |
| CVE-2026-120993 | PROXY Protocol v2 空指针解引用 |
| CVE-2026-123640 | Stream ssl_preread 模块输入校验不足 |