
功能介绍
服务器安全模块提供全方位的服务器安全检测和防护功能,帮助您及时发现和修复安全风险,保障服务器的安全运行。
安全评分
系统会根据各项安全配置的状态,给出综合的安全评分(满分100分),并显示安全状态:
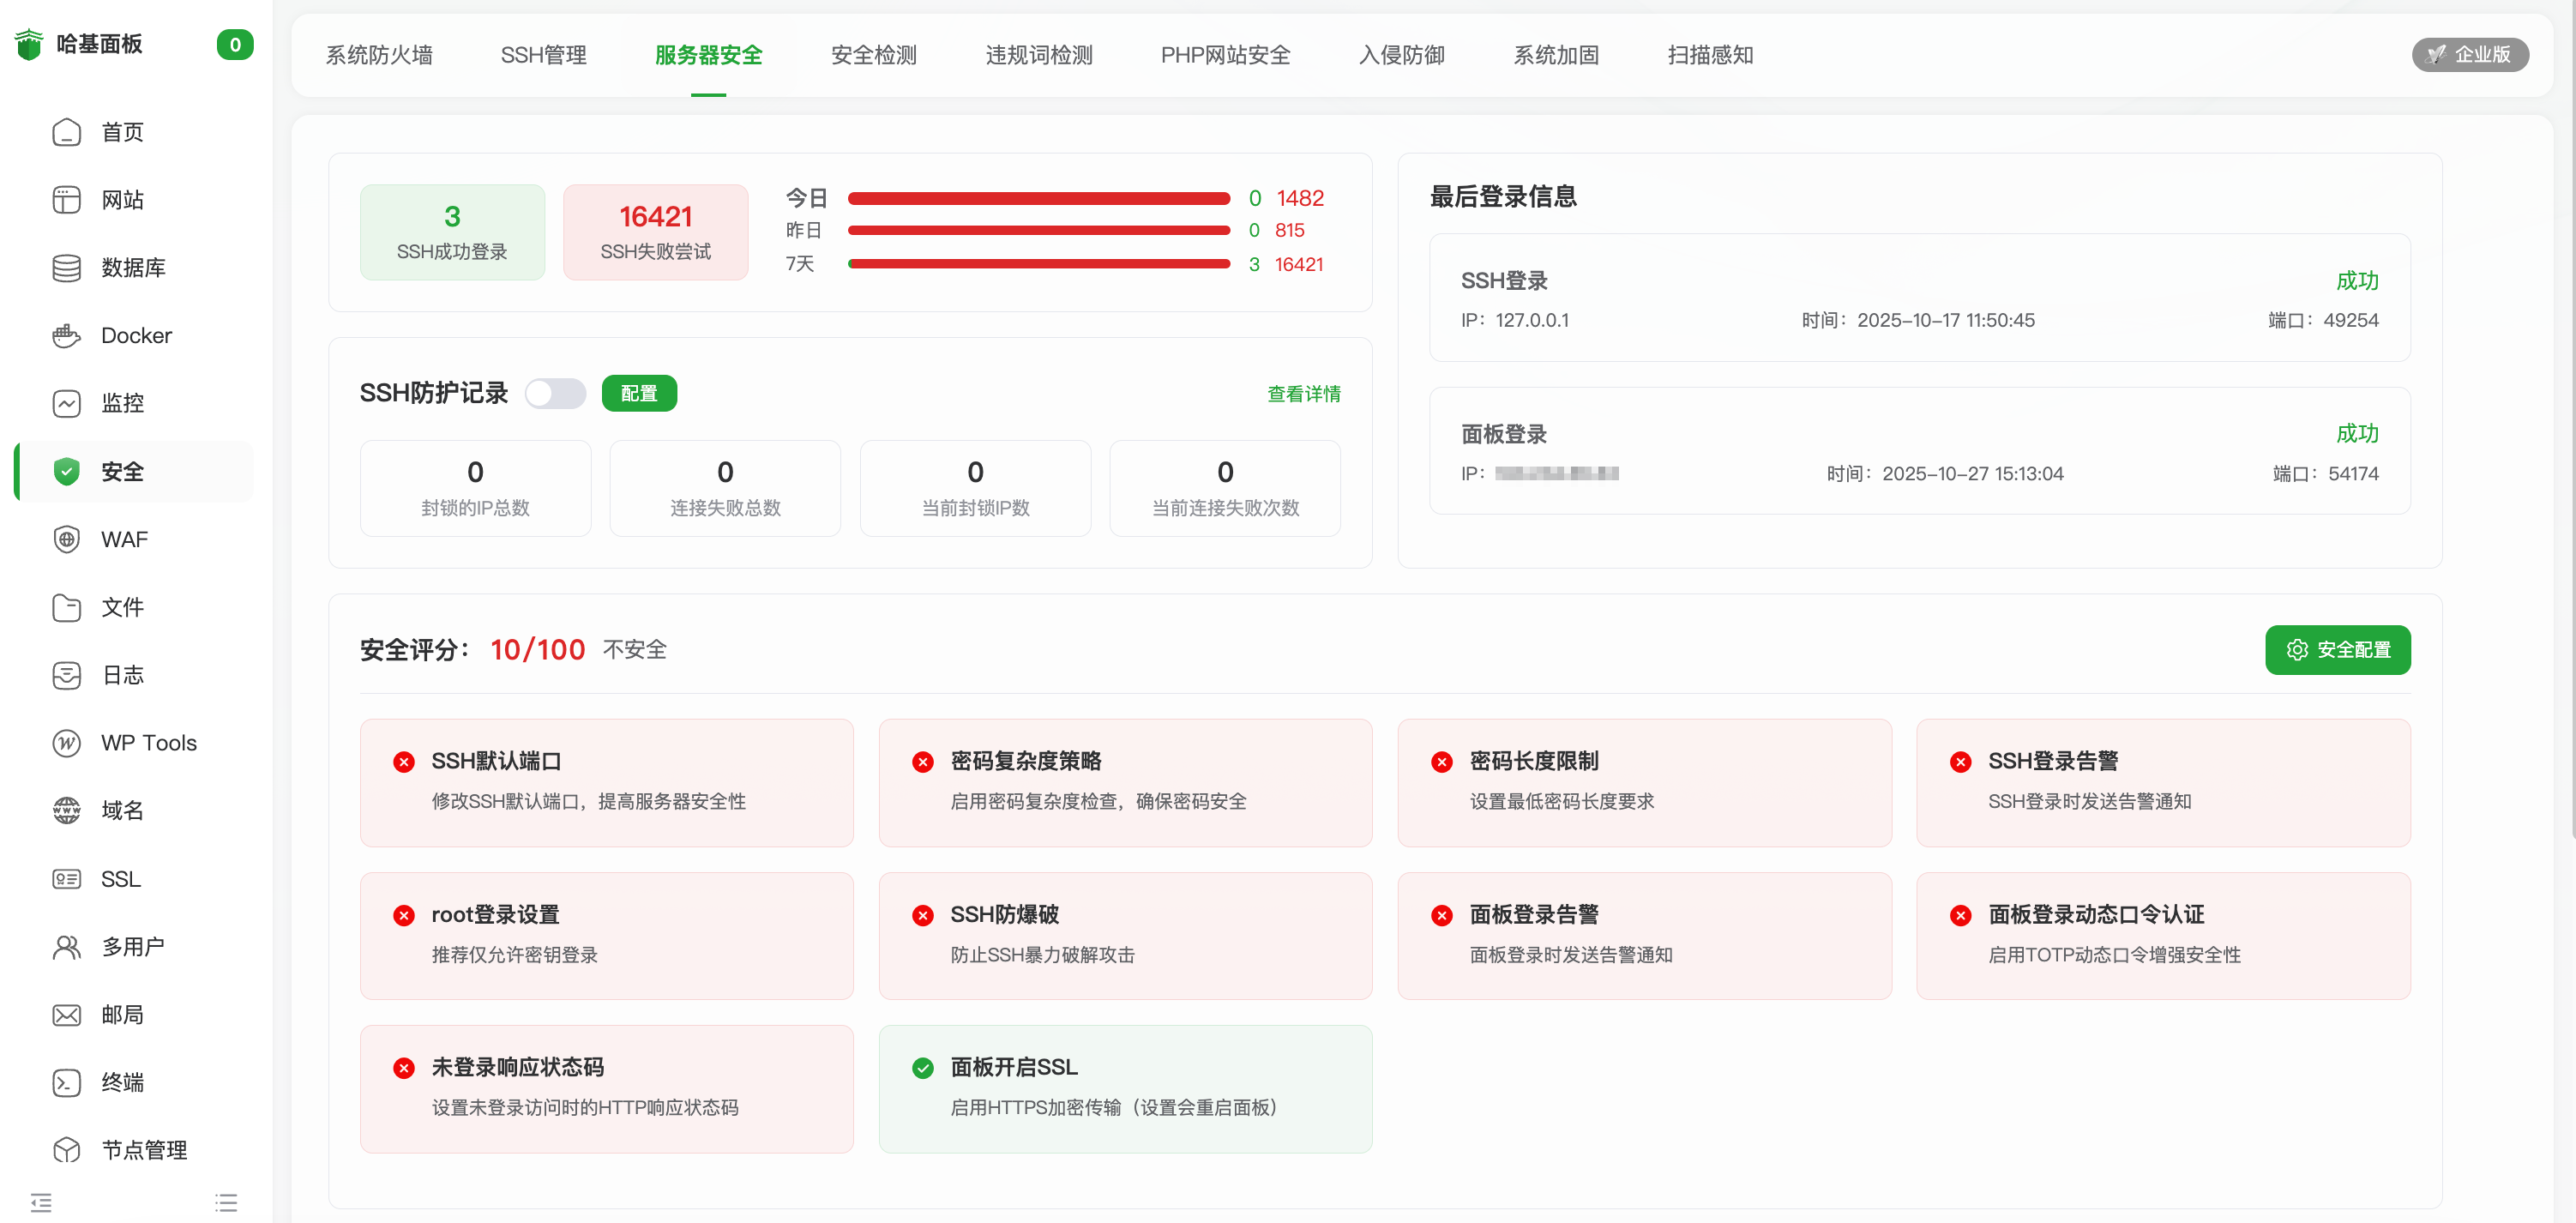
- 不安全:安全评分较低,存在多项安全风险
- 一般:安全评分中等,部分安全配置需要优化
- 安全:安全评分较高,安全配置良好
安全检测项
SSH相关安全
| 检测项 | 说明 |
|---|---|
| SSH默认端口 | 检测是否修改SSH默认端口,提高服务器安全性 |
| root登录设置 | 检测是否允许root用户登录 |
| SSH防爆破 | 检测是否开启SSH暴力破解防护 |
| SSH登录告警 | 检测是否开启SSH登录告警通知 |
密码安全
| 检测项 | 说明 |
|---|---|
| 密码复杂度策略 | 检测密码复杂度要求配置 |
| 密码长度限制 | 检测密码最小长度要求 |
面板安全
| 检测项 | 说明 |
|---|---|
| 面板开启SSL | 检测面板是否启用HTTPS加密访问 |
| 面板登录告警 | 检测是否开启面板登录告警通知 |
| 面板登录动态口令认证 | 检测是否启用TOTP动态口令增强安全性 |
| 未登录响应状态码 | 检测未登录时的HTTP响应状态码设置 |
登录记录
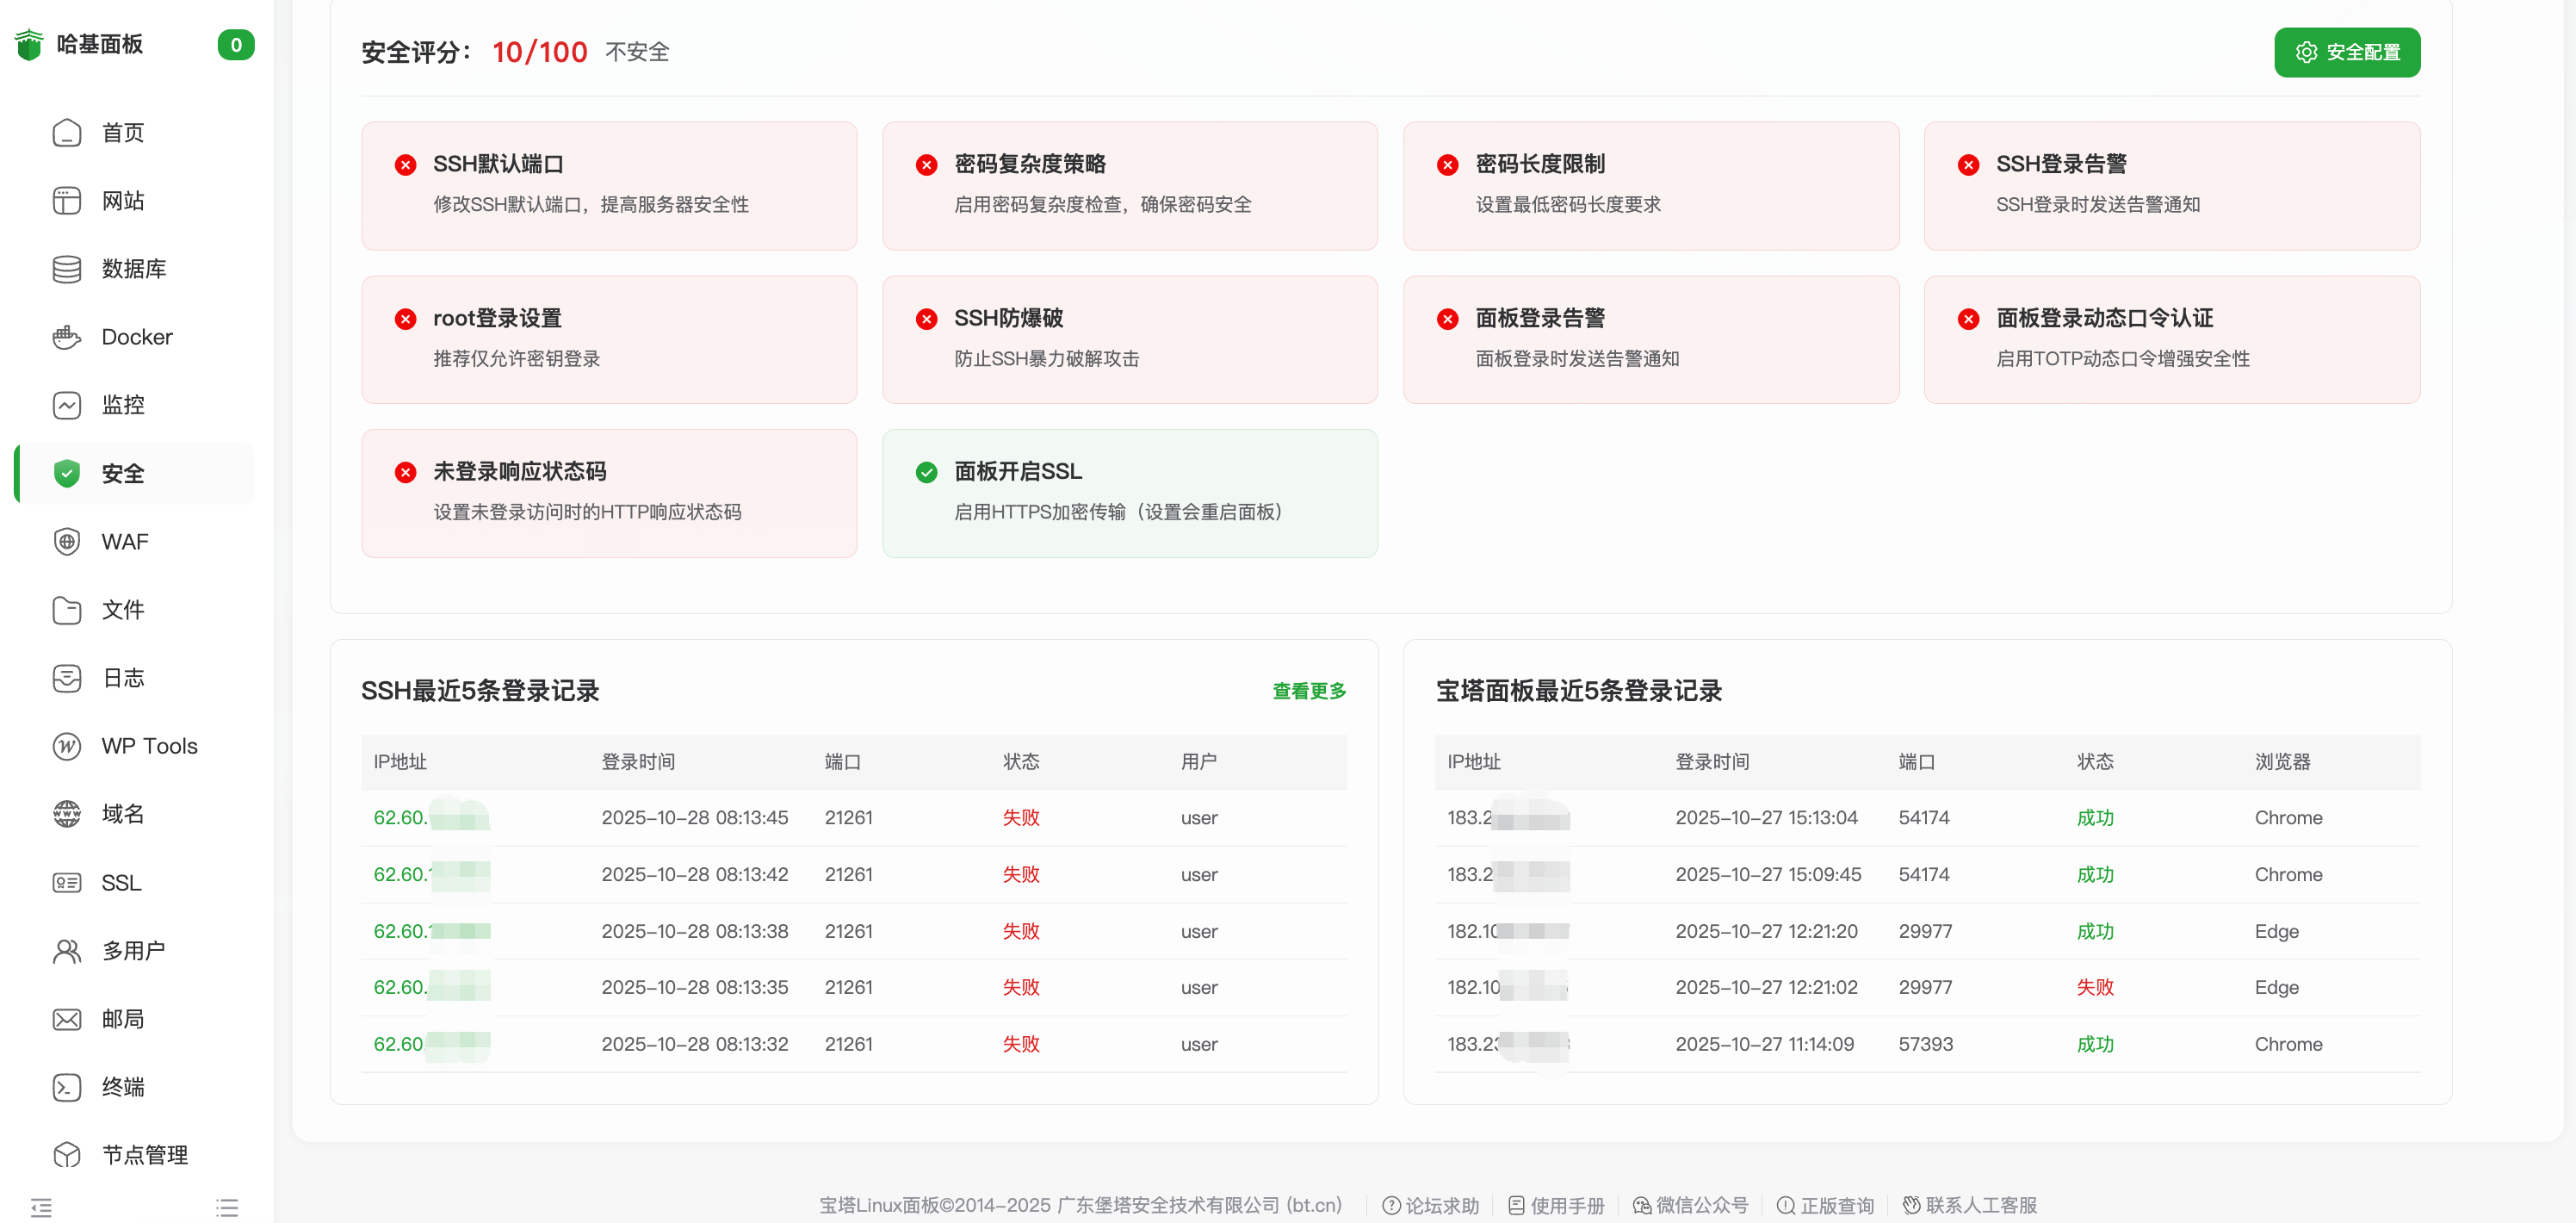
显示最近的SSH登录尝试记录,包括:
- IP地址:登录来源IP
- 登录时间:登录尝试的时间
- 端口:SSH连接端口
- 状态:登录成功或失败
- 用户:登录的用户名
显示最近的宝塔面板登录记录,包括:
- IP地址:登录来源IP
- 登录时间:登录时间
- 端口:面板访问端口
- 状态:登录成功或失败
- 浏览器:使用的浏览器类型
快捷操作
在安全概览页面,您可以快速进行以下操作:
- 安装SSH爆破模块:一键安装SSH防爆破插件
- 安全配置:点击“安全配置”按钮,快速设置各项安全选项
最佳实践
- 修改SSH默认端口:避免使用22端口
- 禁用root登录或使用密钥认证
- 启用SSH防爆破:防止暴力破解
- 设置复杂密码:使用强密码策略
- 开启面板SSL:使用HTTPS访问面板
- 启用动态口令:为面板登录增加TOTP验证