
2026 年 11 月 19 日,PHP 官方发布安全更新,其中修复了 7 个严重(Critical)漏洞和 4 个高危(High)漏洞。7 个严重漏洞的 CVSS 4.0 评分均为 9.2 分。部分漏洞在特定部署、配置或应用条件下可能导致远程代码执行。
宝塔面板已同步 PHP 8.2、8.3、8.4 和 8.5 的安全修复版本。 请检查网站实际使用的 PHP 分支,并尽快通过软件商店更新。
PHP 安全修复版本
| PHP 分支 | 安全修复版本 |
|---|---|
| PHP 8.2 | 8.2.36 |
| PHP 8.3 | 8.3.37 |
| PHP 8.4 | 8.4.28 |
| PHP 8.5 | 8.5.13 |
PHP 8.1 及更早版本已结束 PHP 官方安全维护。请向发行版或服务商确认现有补丁是否覆盖本次披露的漏洞,并逐步迁移至仍受支持的 PHP 分支。
在宝塔面板中升级 PHP
可直接在「软件商店」完成更新,无需先升级宝塔面板。升级前请备份网站、数据库和 PHP 配置,或创建服务器快照。更新可能重启 PHP 服务,请尽量在业务低峰期操作。
-
刷新软件列表。 登录宝塔面板,打开左侧「软件商店」,单击右上角的
更新软件列表 / 支付状态,等待列表刷新。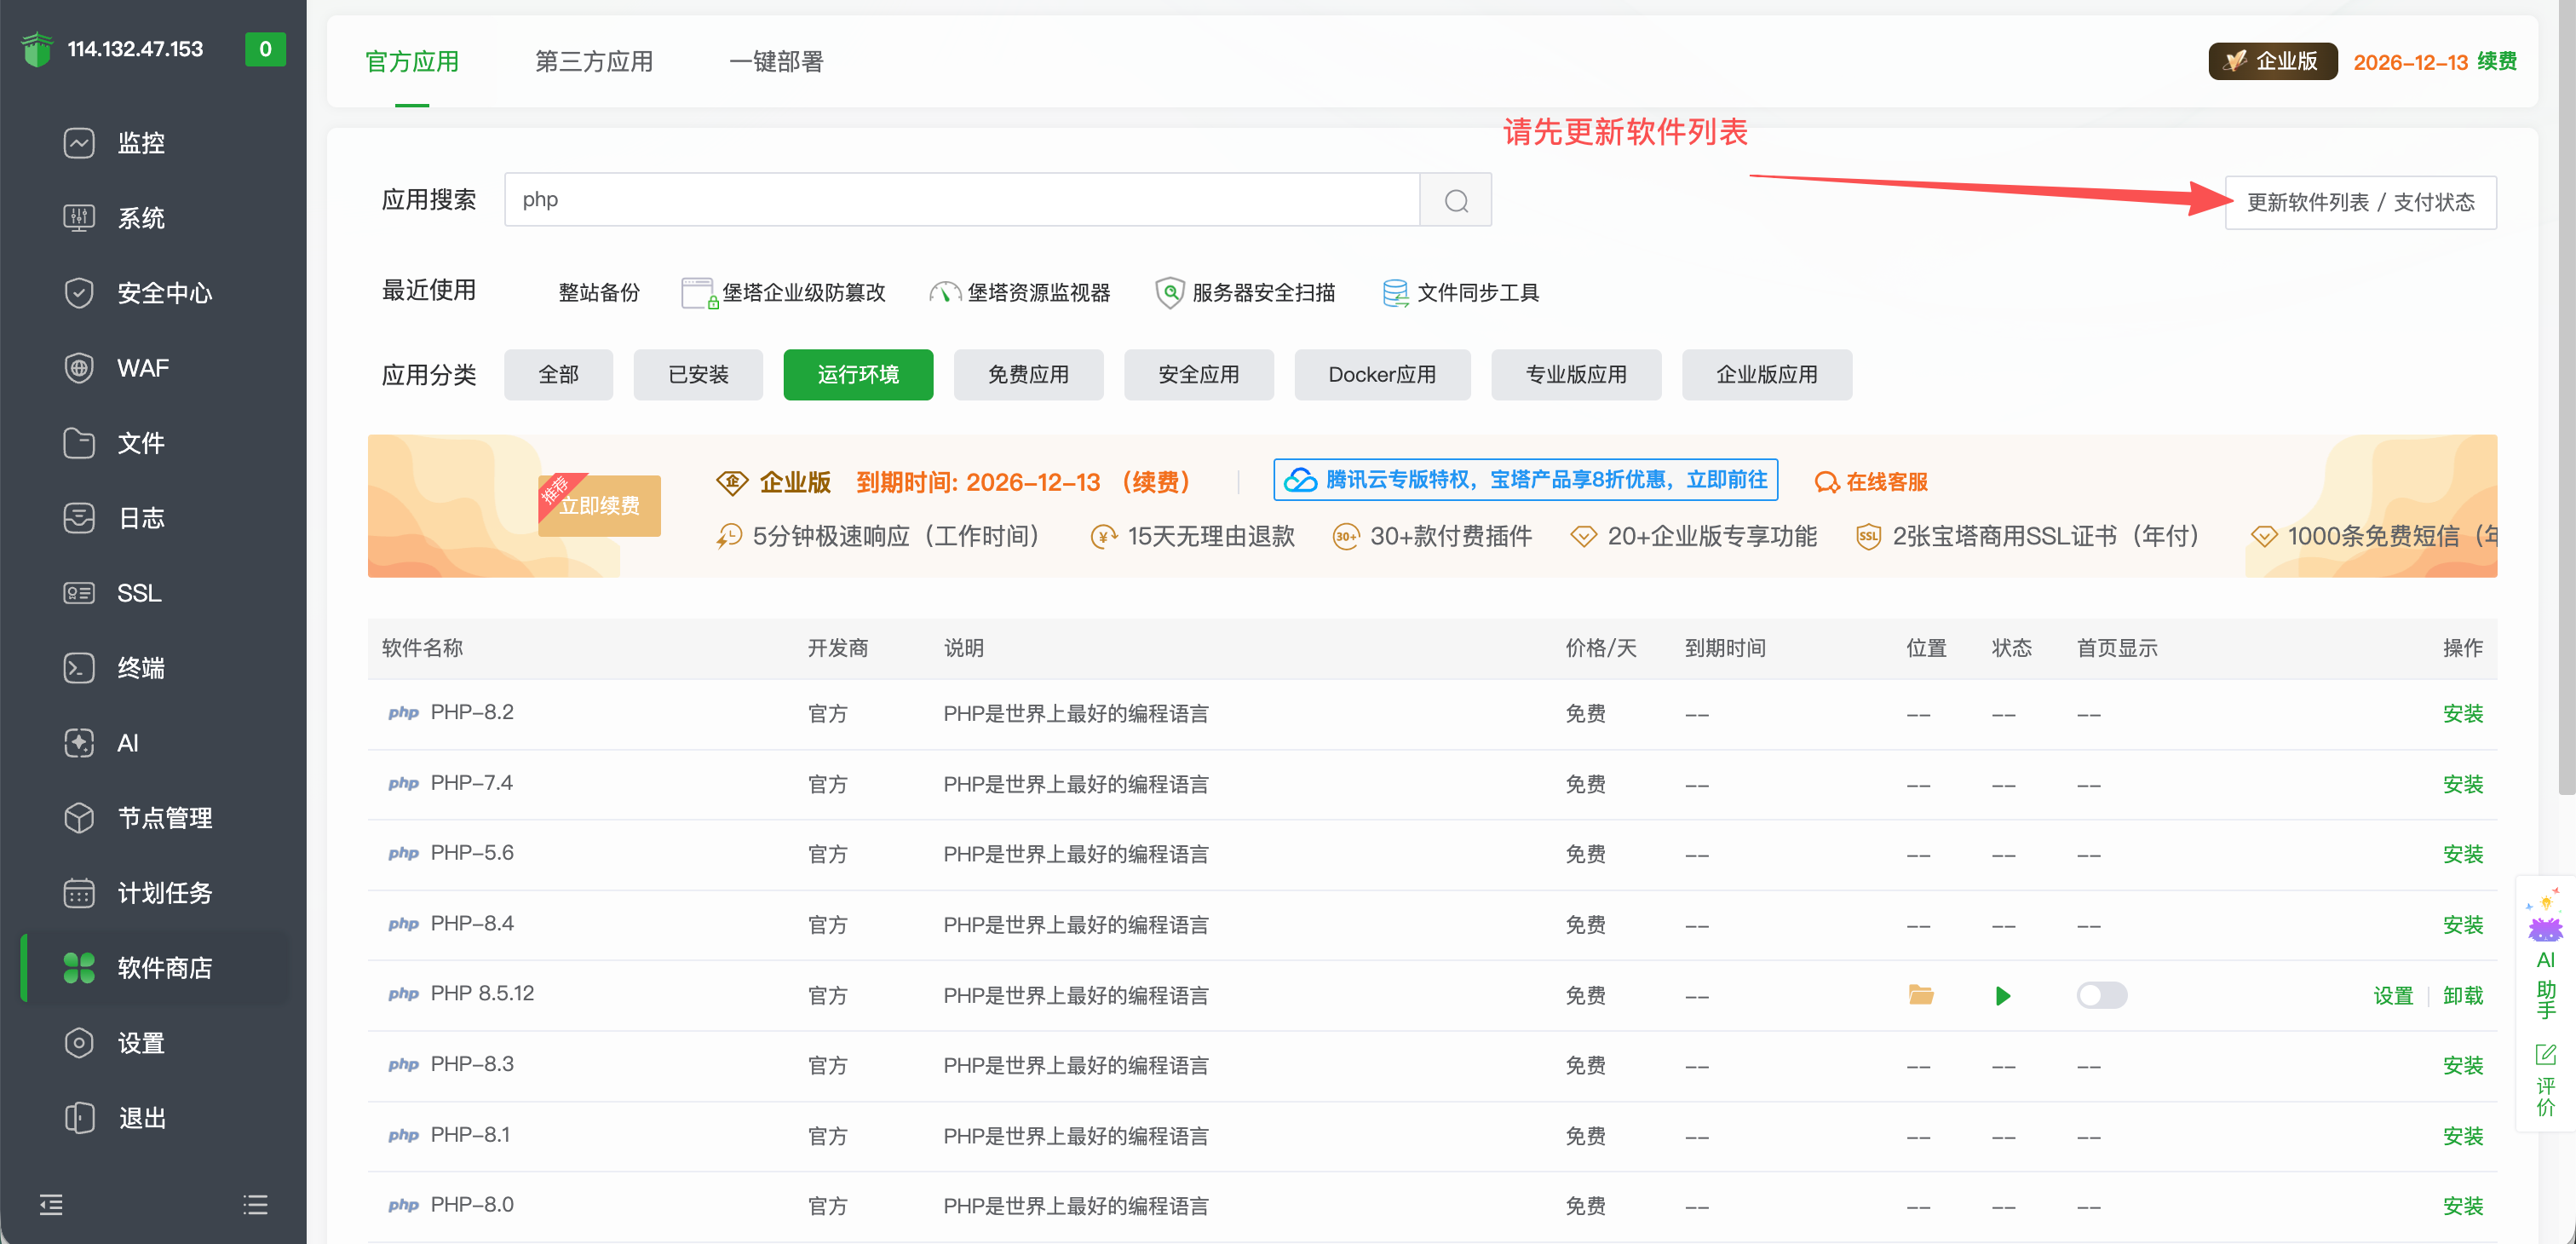
-
打开对应 PHP 的更新入口。 在「已安装」中找到网站正在使用的 PHP,单击该版本右侧的
更新。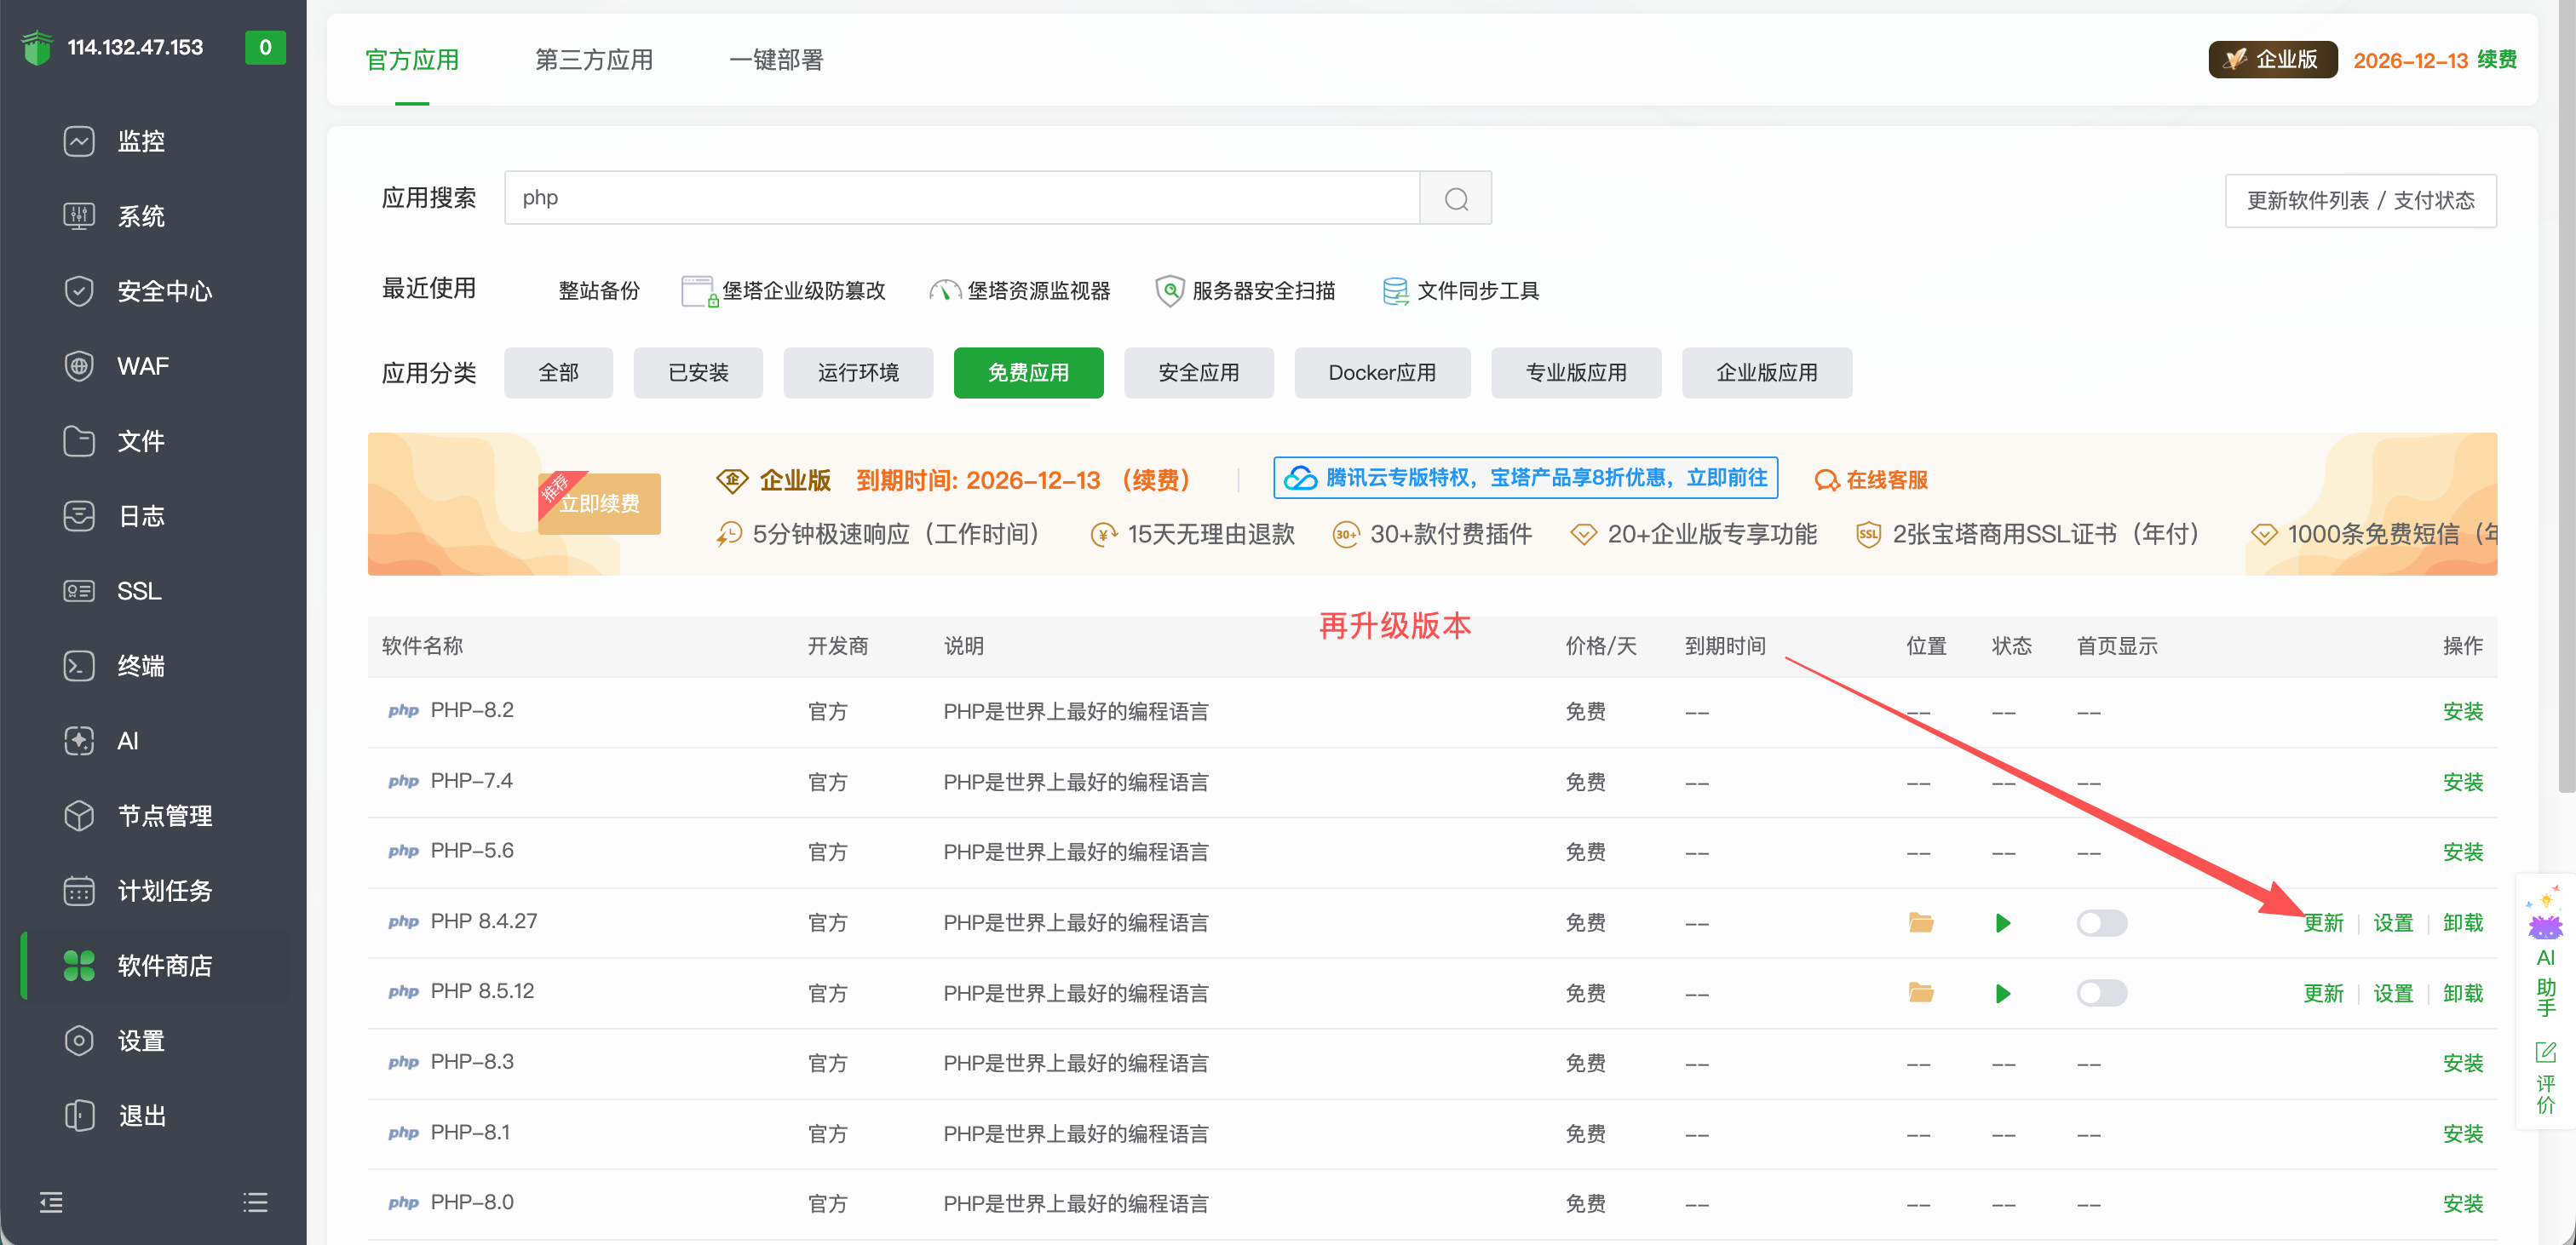
-
核对版本并更新。 在弹窗中查看「最新版本」,确认是上表对应的安全修复版本或该分支更新的补丁版本后,单击
立即更新,按提示完成升级。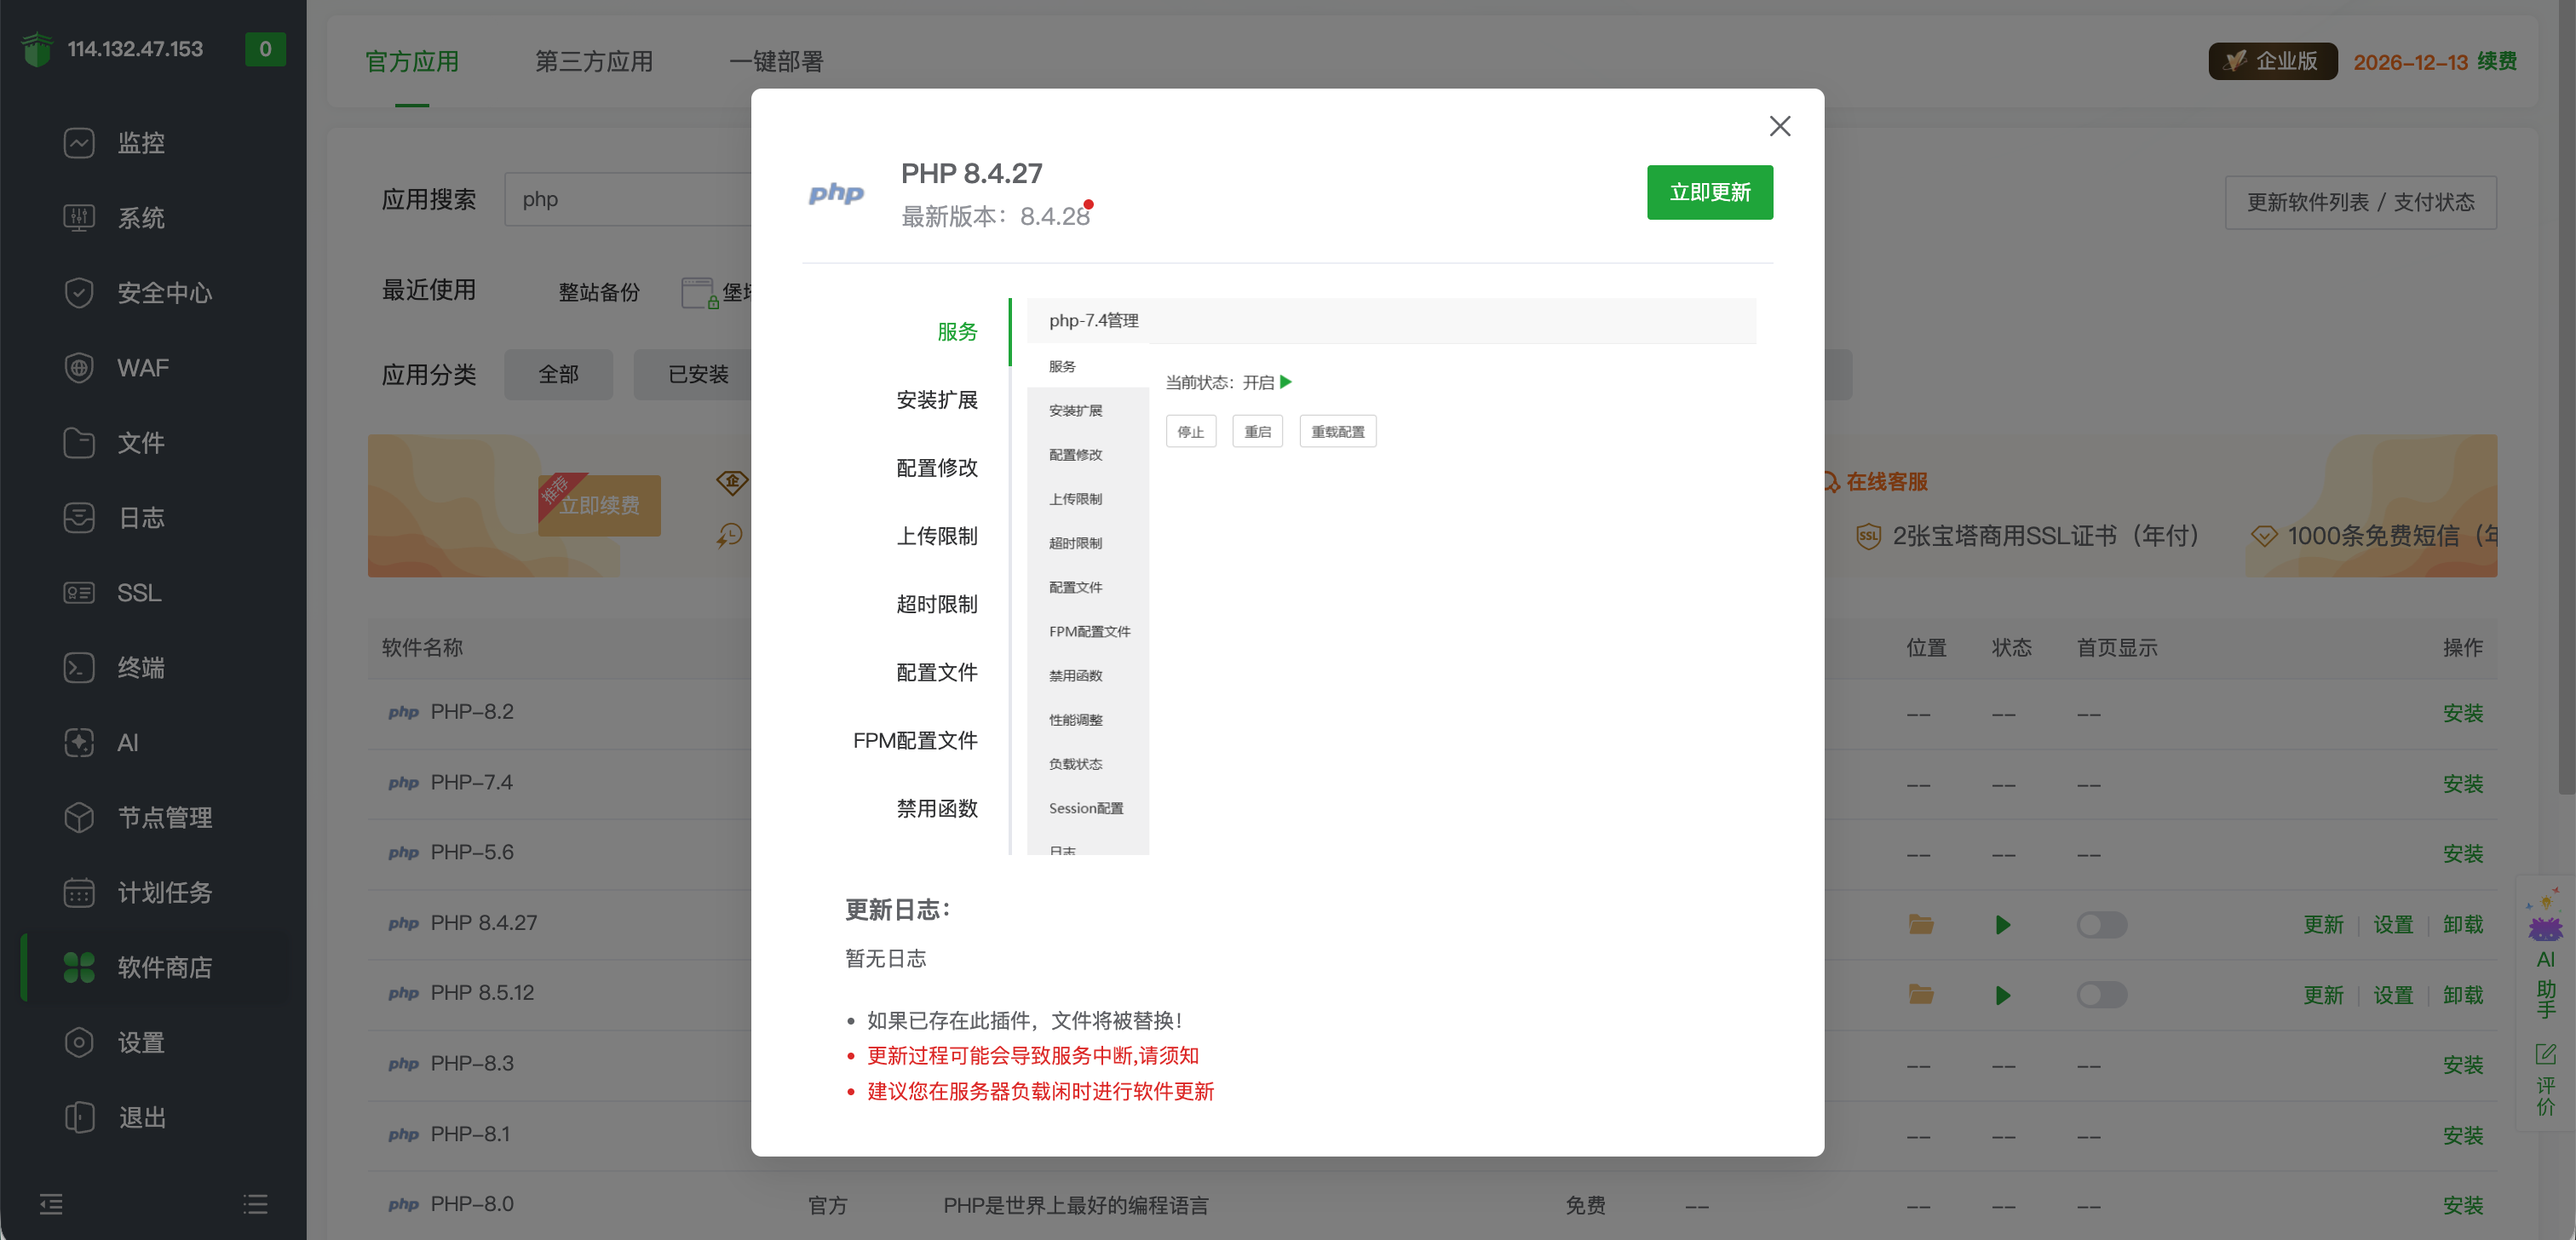
-
验证更新结果。 确认网站使用的 PHP 已升级、服务正常运行且所需扩展已加载,再检查网站访问、登录、文件上传和数据库连接等功能。安装了多个 PHP 分支的服务器,请逐个检查仍在使用的分支。
本次修复的漏洞
| 严重漏洞 | 影响 |
|---|---|
| CVE-2026-129289 | PHP-FPM 请求走私,在特定部署下可能导致访问控制绕过或远程代码执行。 |
| CVE-2026-129496 | 时区缓存释放后使用,可能导致进程崩溃或远程代码执行。 |
| CVE-2026-115560 | Session 序列化格式不匹配,在受影响的应用中可能导致远程代码执行。 |
| CVE-2026-126714 | Session 文件写入中断后可能残留旧数据,在受影响的应用中可能导致不安全的反序列化和远程代码执行。 |
| CVE-2026-129474 | 魔术方法错误回溯涉及释放后使用,远程利用风险主要涉及 PHP 8.5。 |
| CVE-2026-129182 | PHP 8.5 致命错误回溯残留失效状态,可能导致内存损坏或进程崩溃。 |
| CVE-2026-129481 | PHP 8.3 至 8.5 的 Session 清理中断可能留下失效引用,导致进程崩溃或远程代码执行。 |
本次更新还修复了 CVE-2026-129291、CVE-2026-128090、CVE-2026-128064、CVE-2026-127960 等 4 个高危漏洞及其他安全问题。
暂时无法升级时的缓解措施
请由运维管理员按实际部署情况选用。以下配置仅降低所列漏洞的部分风险,请尽快安装对应的安全修复版本。
PHP-FPM 请求走私(CVE-2026-129289)
检查 Web 服务器到 PHP-FPM 的 FastCGI 后端连接配置。Nginx 保持 fastcgi_keep_conn 关闭;Apache 使用 mod_proxy_fcgi 时保持 enablereuse 关闭;其他 FastCGI 前端应关闭后端连接复用。限制 PHP-FPM 和 LSAPI 监听端口的访问范围,避免对公网或其他不可信网络开放。
时区缓存释放后使用(CVE-2026-129496)
检查 PHP 启动日志,修正会在启动时产生诊断信息的无效或弃用配置,再重启 PHP 主进程及全部工作进程。必要时可评估将 PHP 错误日志改为写入 syslog。
PHP 8.5 错误回溯(CVE-2026-129474、CVE-2026-129182)
可在受影响的 PHP 服务实际加载的配置中暂时关闭致命错误回溯。
fatal_error_backtraces = 0针对 CVE-2026-129474,也可启用以下配置,避免在异常回溯中记录参数。
zend.exception_ignore_args = 1这些设置会减少错误诊断信息。升级后可根据业务需求重新评估。
Session 清理中断(CVE-2026-129481)
排查应用在 Session 清理阶段可能出现的致命错误。使用 PHP-FPM 时,可在对应进程池中临时设置以下参数,让每个工作进程处理一次请求后退出。频繁创建和退出工作进程可能明显影响性能,请先评估业务影响。
pm.max_requests = 1Session 反序列化及文件部分覆盖(CVE-2026-115560、CVE-2026-126714)
如果业务无需 Session 上传进度功能,可在 PHP 服务配置中关闭该功能,以缓解 CVE-2026-115560,并降低 CVE-2026-126714 在部分场景下的风险。
session.upload_progress.enabled = 0确需使用上传进度时,请确保共享同一 Session 存储的应用和进程使用一致的 session.serialize_handler 配置。检查应用如何处理外部输入,并限制写入 Session 的不可信数据量。
检查配置是否生效
在受影响服务实际加载的 php.ini、PHP-FPM 进程池或 Web 服务器配置中修改参数。涉及请求早期处理的缓解设置应在服务层生效。修改后重启相关 PHP 服务,并按需重载 Web 服务,确认配置生效及网站业务正常。